Čo je nové, Strana 3

Výpis článkov

Ako na obchodné podmienky v roku 2026 a na čo si dať pozor

Obchodné podmienky. Ten dokument, ktorý si nikto nechce čítať, ale všetci sa naň odvolávajú, keď sa niečo pokazí.

A v roku 2026 je to ešte „zaujímavejšie“, lebo väčšina biznisu sa presunula online, platby sú okamžité, doručenie často na druhý deň, zákazníci sú citlivejší (a úprimne aj viac informovaní) a do toho pravidlá okolo ochrany spotrebiteľa, dát, recenzií, predplatného a digitálneho obsahu sú prísnejšie. Stačí malá veta zle napísaná, a zrazu riešite sťažnosť, chargeback, kontrolu alebo zlú recenziu, ktorá sa šíri rýchlejšie než vaša reklama.

Takže poďme prakticky. Nie právničina pre právnikov, skôr checklist pre normálneho človeka, čo predáva tovar, služby, digitálne produkty, kurzy, členstvá, softvér, alebo prevádzkuje e shop.

Prečo sú obchodné podmienky v roku 2026 taký problém (aj keď sa tvária, že nie sú)

Lebo obchodné podmienky už nie sú „formálny doplnok webu“. V reálnom živote robia tri veci:

  1. Vysvetľujú zákazníkovi, čo kupuje a za akých pravidiel.
  2. Sú dôkaz, keď nastane spor.
  3. Sú prvá vec, do ktorej sa pozerá kontrola alebo banka pri reklamácii platby.

A ešte jedna vec. V 2026 sa veľa predáva cez platformy, porovnávače, marketplace, sociálne siete. Zákazník často ani nevníma, že kupuje „od vás“, kým nepríde problém. A vtedy hľadá pravidlá. A keď sú nejasné, alebo „skopírované od niekoho iného“, je zle.

1. Kto vlastne predáva. Identifikácia predávajúceho a kontakty

Toto znie banálne, ale stále to vidím: obchodné podmienky bez plných údajov.

V roku 2026 je štandard, že tam máte jasne:

  • obchodné meno / názov
  • sídlo / miesto podnikania
  • IČO, DIČ, IČ DPH (ak ste platca)
  • zápis v registri (ORSR alebo ŽR, podľa typu)
  • e mail a telefón (reálne funkčné)
  • adresa na reklamácie a vrátenie (ak je iná než sídlo)

Prečo je to dôležité? Lebo ak zákazník nevie, kam poslať reklamáciu alebo odstúpenie, môže tvrdiť, že ste mu to sťažili. A to už je nepríjemná pozícia.

A ešte drobnosť. Ak používate zákaznícku podporu len cez chat alebo Instagram, fajn, ale v obchodných podmienkach radšej uveďte aj e mail. Je to jednoduchšie obhájiť.

2. Definície. Áno, aj tie nudné slová pomáhajú

V roku 2026 máte často mix vecí: fyzický tovar, digitálny obsah, služba, predplatné, licencie, darčekové poukazy, bundle.

Ak to nemáte definované, vznikajú hlúpe spory typu:

  • „Ja som si myslel, že je to doživotný prístup.“
  • „Ja som si myslel, že mi to pošlete poštou.“
  • „Ja som si myslel, že sú v cene aj aktualizácie.“
  • „Ja som si myslel, že konzultácia trvá 60 minút, nie 45.“

Takže si na začiatok dajte mini slovník. Krátko. Ľudsky. Napríklad:

  • Tovar
  • Digitálny obsah
  • Služba
  • Predplatné
  • Užívateľský účet
  • Zmluva uzatvorená na diaľku

Niekedy stačí 8 riadkov a ušetrí to 20 e mailov mesačne.
karty

3. Proces objednávky. Kedy vzniká zmluva a čo je „klik“

Tu sa robí veľa chýb. Najmä pri automatizovaných systémoch.

V obchodných podmienkach by malo byť jasné:

  • čo je ponuka na webe (informácia)
  • čo je objednávka (návrh na uzavretie zmluvy)
  • kedy zmluva vznikne (napr. potvrdením objednávky e mailom)

Ak to nemáte, v sporoch sa rieši, či bol váš e shop povinný dodať, aj keď bola chyba v cene, alebo sklad neaktuálny.

A prosím, tlačidlo v košíku. V 2026 by malo byť jasné, že je to objednávka s povinnosťou platby. Nie „Pokračovať“. Nie „Dokončiť“. Skôr niečo ako „Objednať s povinnosťou platby“. Je to detail, ale detail, ktorý už nie je taký detail.

4. Ceny, meny, DPH, poplatky. Transparentnosť bez trikov

Najčastejšie konflikty vznikajú, keď zákazník na konci zistí iné číslo než čakal.

V obchodných podmienkach (a ideálne aj v košíku) máte mať:

  • či sú ceny s DPH alebo bez
  • aké sú náklady na dopravu a platbu
  • či existujú extra poplatky (dobierka, expres, balné)
  • mena, v ktorej sa platí

Pozor na „od“ ceny a na zľavy. V roku 2026 zákazníci aj úrady sledujú, či zľava nie je len marketing. Ak píšete zľavy, myslite na to, aby to bolo obhájiteľné.

5. Platby. Okamžité prevody, karty, BNPL a chargeback realita

Platobné metódy sa rozšírili. A s nimi aj spory.

Obchodné podmienky by mali riešiť:

  • aké platby prijímate (karta, prevod, dobierka, Apple Pay, Google Pay, BNPL typu „kúp teraz, zaplať neskôr“)
  • kedy sa platba považuje za uhradenú
  • čo ak platba neprejde alebo je zadržaná
  • ako riešite chargeback (aspoň v zmysle, že zákazník má najprv kontaktovať vás)

Ak predávate digitálne produkty, je extrémne dôležité mať jasne, kedy dodáte (okamžite po platbe, do 24 hodín, manuálne schválenie) a čo sa považuje za dodanie.

6. Dodanie a doprava. Termíny, sklad, predobjednávky

Tu sa často píše vata typu „doručíme čo najskôr“. To je pekné, ale pri sťažnosti je to slabé.

Zahrňte:

  • bežné dodacie lehoty (konkrétne rozsahy)
  • čo ovplyvňuje lehotu (sklad, dopravca, sviatky)
  • čo pri nedostupnosti (či ponúknete náhradný termín, alebo vrátenie)
  • predobjednávky (kedy reálne odosielate, čo ak sa termín posunie)

Ak používate dropshipping alebo externý sklad, napíšte to normálne. Nemusíte uvádzať dodávateľa, ale zákazník by nemal byť prekvapený, že mu príde balík z inej krajiny a iným dopravcom.

7. Digitálny obsah a licencie. Toto je v 2026 veľká téma

Predávate ebook, kurz, šablóny, grafiku, audio, softvér, členstvo? Super. Potom obchodné podmienky musia riešiť digitálny obsah trochu inak než tričko.

Dajte si pozor hlavne na:

  • čo presne zákazník dostane (prístup, súbor, účet, licencia)
  • na ako dlho (časovo obmedzený prístup vs doživotný, a čo to znamená)
  • počet zariadení / používateľov (1 osoba, 1 firma, tímová licencia)
  • zákaz zdieľania (a čo sa považuje za porušenie)
  • aktualizácie (sú v cene alebo nie)
  • kompatibilita a technické požiadavky (napr. formát, aplikácia, internet)

A teraz citlivý bod. Odstúpenie od zmluvy pri digitálnom obsahu.

Ak dodáte digitálny obsah hneď a zákazník s tým súhlasí, často to znamená, že si musí byť vedomý, že tým môže stratiť právo odstúpiť v štandardnej lehote. Toto treba mať nastavené a odkomunikované správne už pri nákupe. Nie schované v päte.

Nechcem strašiť, len. Je to jedna z najčastejších vecí, čo ľudia píšu zle.

8. Reklamácie a zodpovednosť za vady. Jasný postup, nie chaos

Reklamačný poriadok býva súčasť obchodných podmienok alebo samostatný dokument. Hlavné je, aby zákazník našiel:

  • kam sa reklamácia posiela
  • čo má obsahovať (objednávka, popis vady, fotky)
  • ako dlho vybavujete
  • čo môže zákazník žiadať (oprava, výmena, zľava, odstúpenie, podľa situácie)

A prispôsobte to tomu, čo predávate. Iné je reklamovať hrnček, iné je reklamovať digitálnu službu alebo online kurz.

Ak predávate B2B aj B2C, oddelte to. Firmy nemajú vždy rovnaké práva ako spotrebitelia. Miešať to do jednej sekcie je recept na nedorozumenia.

9. Odstúpenie od zmluvy. Vrátenie tovaru a kto platí poštovné

Klasika. 14 dní. Ale detaily robia rozdiel.

V obchodných podmienkach majte:

  • lehotu na odstúpenie (pre spotrebiteľa)
  • ako odstúpiť (formulár, e mail, adresa)
  • kam poslať tovar
  • podmienky, aby bol tovar v poriadku (primerané vyskúšanie vs používanie)
  • lehotu na vrátenie peňazí
  • kto platí náklady na vrátenie (často zákazník, ale musí to byť jasne uvedené)

A špeciálne prípady: personalizovaný tovar, hygienické produkty, digitálny obsah, služby vykonané s výslovným súhlasom pred uplynutím lehoty. Tam je to iné. Toto si fakt skontrolujte, lebo práve pri výnimkách vznikajú najostrejšie hádky.

10. Predplatné a automatické obnovy. Najviac nenávidená pasca, keď je nečestná

V 2026 je predplatné všade. A zároveň je to oblasť, kde sa ľudia cítia najčastejšie „nachytaní“.

Ak máte členstvo, SaaS, klub, pravidelné balíčky, tak v obchodných podmienkach (a aj v objednávke) musí byť úplne zrejmé:

  • že ide o opakovanú platbu
  • frekvencia (mesačne, ročne)
  • cena a či sa môže meniť (a ako o tom informujete)
  • ako zrušiť predplatné (kde, jedným klikom vs cez podporu)
  • čo sa stane po zrušení (do konca obdobia, okamžite, s obmedzením funkcií)
  • refund politika (aká je, ak vôbec)

Ak je zrušenie komplikované alebo schované, ľudia to budú riešiť cez banku. A keď sa spustí chargeback vlna, je to otrava. Aj finančne, aj reputačne.

11. Zodpovednosť, obmedzenia, vyššia moc. Nehrajte sa na nezničiteľných

Každý chce mať v podmienkach, že za nič nezodpovedá. To znie super, kým sa to nepoužije proti vám.

Píšte to rozumne:

  • za čo zodpovedáte
  • za čo nezodpovedáte (napr. výpadky tretích strán, dopravca, hosting, platobná brána)
  • čo je vyššia moc (výpadky, katastrofy, legislatívne zásahy)
  • ako budete situáciu riešiť (informovanie, náhradné plnenie, refund)

Dôležité je, aby to nevyzeralo ako „my môžeme všetko, ty nič“. To je presne ten tón, ktorý ľudí dráždi. A aj kontrola na to pozerá inak.

12. Ochrana osobných údajov. Podmienky nie sú GDPR, ale musia spolu sedieť

Obchodné podmienky nie sú miesto, kde máte nalepiť celý GDPR text. Na to má byť samostatný dokument (zásady ochrany osobných údajov).

Ale.

V obchodných podmienkach by malo byť aspoň:

  • že spracúvate osobné údaje na účely plnenia zmluvy
  • odkaz na zásady ochrany osobných údajov
  • info o komunikácii, účte, newsletteri (ak ho máte)

A hlavne konzistentnosť. Ak v podmienkach tvrdíte, že údaje uchovávate X rokov, v GDPR texte nemôže byť Y. Ľudia si to dnes porovnajú. Aj konkurencia, mimochodom.

13. Recenzie, hodnotenia, UGC. Čo je reálne a čo je marketing

V roku 2026 je veľká citlivosť na falošné recenzie. A ak pracujete s recenziami, mali by ste mať jasno:

  • či a ako overujete, že recenzia je od reálneho zákazníka
  • či moderujete (napr. vulgárne, osobné údaje)
  • či poskytujete odmenu za recenziu (a ako to označíte)

Nemusíte písať román. Stačí pár viet. Ale keď príde spor, je dobré, že máte proces a nie chaos.

14. Riešenie sporov. Kde, ako, a či ponúkate alternatívu

V obchodných podmienkach sa bežne uvádza:

  • ako riešite sťažnosti (kontakt, lehota)
  • alternatívne riešenie sporov pre spotrebiteľov (ak sa vás to týka)
  • rozhodné právo a príslušnosť súdu (pozor, pri spotrebiteľoch to nie je vždy „ako chcete“)

Toto je presne tá časť, ktorú ľudia preskakujú. Ale keď sa niečo pokazí, je to prvá vec, ktorú vytiahnete.

15. Najčastejšie chyby, ktoré stále vídam (a v 2026 bolia viac než kedysi)

Tu je rýchly zoznam. Bez filozofie.

  • Obchodné podmienky sú skopírované, nesedia na realitu e shopu.
  • Neexistuje sekcia pre digitálny obsah, pritom ho predávate.
  • Predplatné je opísané nejasne, zrušenie je komplikované.
  • Nejasné dodacie lehoty, „orientačne“ pri všetkom.
  • Chýba reklamačný proces alebo je len jedna veta.
  • Zlá adresa na vrátenie tovaru alebo chýbajú kontakty.
  • Podmienky sú napísané agresívne. „Vyhradzujeme si právo“ pri každej druhej vete.
  • GDPR a obchodné podmienky si odporujú.
  • Nie je jasné, kedy vzniká zmluva.
  • Tlačidlo objednávky je neurčité a v košíku je chaos.

Ak máte pocit, že to je „len text“, skúste to otočiť. Je to váš proces predaja preložený do ľudskej reči.

Ako si obchodné podmienky upratať, keď to chcete spraviť poriadne (a nie len pre pokoj v duši)

Takto by som to urobil ja, keby som to riešil od nuly v roku 2026.

  1. Spíšte si, čo presne predávate. Tovar, služba, digitál, predplatné. Každá kategória má svoje špecifiká.
  2. Prejdite si celý nákupný proces. Od prvej návštevy po reklamáciu. Kde môže vzniknúť nedorozumenie?
  3. Vyhoďte všetko, čo je generické a nič nehovorí. „Vyhradzujeme si právo“ nechajte len tam, kde to fakt treba.
  4. Zjednodušte jazyk. Zákazník má rozumieť. To je cieľ.
  5. Skontrolujte súlad s tým, čo máte na webe. Doprava, ceny, vrátenie, kontakt. Podmienky nemôžu hovoriť niečo iné než FAQ a košík.
  6. Dajte to prečítať niekomu, kto nie je vy. Ideálne aj právnikovi, ale minimálne človeku, čo nevie, ako to máte nastavené.

A áno, v niektorých prípadoch sa oplatí investovať do právnika. Najmä ak robíte predplatné, digitálny obsah, alebo predávate do viacerých krajín. Tam sa viete popáliť rýchlo.

Malý záver, ktorý je vlastne veľký

Obchodné podmienky v roku 2026 nie sú o tom, aby ste zákazníka „porazili“ v spore. To je staré myslenie.

Sú o tom, aby ste sa so zákazníkom vôbec nemuseli hádať. Aby bolo jasné, čo kupuje, ako to funguje, čo môže čakať, a čo spravíte, keď niečo zlyhá.

Keď to napíšete ľudsky a presne, paradoxne pôsobíte dôveryhodnejšie. A zároveň si chránite chrbát.

Ak chcete, napíšte mi, čo predávate (tovar, digitál, služby, predplatné, kombinácia) a aké krajiny riešite. A ja vám z toho spravím praktický zoznam sekcií, ktoré v obchodných podmienkach určite potrebujete.

Často kladené otázky

Prečo sú obchodné podmienky v roku 2026 také dôležité pre online biznis?

Obchodné podmienky už nie sú len formálnym doplnkom webu, ale vysvetľujú zákazníkovi, čo kupuje a za akých pravidiel, slúžia ako dôkaz pri spore a sú prvou vecou, ktorú kontrolujú banky alebo úrady pri reklamácii platby. Vďaka rýchlemu presunu biznisu do online prostredia a prísnejším pravidlám ochrany spotrebiteľa je ich správne nastavenie kľúčové.

Aké základné údaje by mali obsahovať obchodné podmienky v roku 2026?

Obchodné podmienky by mali jasne uvádzať obchodné meno alebo názov predávajúceho, sídlo alebo miesto podnikania, IČO, DIČ, IČ DPH (ak je platca), zápis v registri (ORSR alebo ŽR), e-mail a telefón s reálnou funkčnosťou a adresu na reklamácie a vrátenie tovaru, ak sa líši od sídla.

Prečo je dôležité mať definície v obchodných podmienkach?

Definície pomáhajú predísť nedorozumeniam a sporom tým, že jasne vysvetľujú pojmy ako tovar, digitálny obsah, služba, predplatné či zmluva uzatvorená na diaľku. Správne definované pojmy zabraňujú nejasnostiam ohľadom napríklad trvania prístupu alebo spôsobu doručenia.

Ako obchodné podmienky ovplyvňujú proces objednávky a vznik zmluvy?

Správne nastavené obchodné podmienky jasne určujú moment vzniku zmluvy a čo znamená „klik“ v online objednávkach. To pomáha predchádzať chybám najmä pri automatizovaných systémoch a zabezpečuje transparentnosť pre zákazníka aj predávajúceho.

Ako sa vysporiadať s reklamáciami a sťažnosťami pomocou obchodných podmienok?

Obchodné podmienky by mali obsahovať jasný postup pre reklamácie a odstúpenie od zmluvy vrátane kontaktných údajov. Ak zákazník vie kam poslať reklamáciu alebo odstúpenie, nemôže tvrdiť, že mu to bolo sťažené, čo minimalizuje riziko nepríjemných situácií.

Prečo nie je vhodné kopírovať obchodné podmienky od iných bez úprav?

Nejasné alebo skopírované obchodné podmienky môžu viesť k problémom, pretože zákazník často nevníma, že nakupuje priamo od vás. Pri problémoch hľadá pravidlá vo vašich podmienkach a ak sú nejednoznačné alebo nevhodné pre váš konkrétny biznis model, môže to spôsobiť sťažnosti alebo stratu dôvery.
AML: Praktický sprievodca anti money laundering (2026)

AML. Anti money laundering. Alebo po slovensky, boj proti praniu špinavých peňazí.

Znie to ako niečo, čo riešia iba banky, veľké korporáty a ľudia v oblekoch, čo majú na stole tri monitory a štvrtý len na tabuľky. Lenže realita v roku 2026 je taká, že AML sa dotýka už skoro každého, kto pracuje s peniazmi iných ľudí, spracúva platby, robí onboarding klientov, sprostredkúva obchody alebo prevádzkuje platformu, kde sa dá niečo kúpiť, predať, poslať, vybrať.

A hlavne. AML nie je jedna povinnosť. Je to systém. Ak ho máte postavený rozumne, viete spať. Ak ho máte postavený „nejako“, väčšinou sa to prejaví v najhoršej chvíli. Pri kontrole, pri incidente, alebo keď sa niečo pokazí a vy zistíte, že vlastne neviete dokázať, čo ste robili a prečo.

Tento sprievodca je písaný prakticky. Nie právnická prednáška. Skôr taká mapa, čo presne treba mať, ako to spraviť tak, aby to dávalo zmysel, a na čo sa v praxi najčastejšie zabúda.

Čo je AML a prečo sa to vôbec rieši

Pranie špinavých peňazí je snaha „očistiť“ peniaze z trestnej činnosti tak, aby vyzerali legálne. Typicky cez prevody, falošné faktúry, nastrčené firmy, hazard, nehnuteľnosti, crypto, umenie, drahé autá. Nástrojov je veľa. A v roku 2026 platí, že keď sa niekto fakt snaží, vie si nájsť cestu cez hocijaký produkt.

AML je teda súbor pravidiel a procesov, ktoré majú:

  • identifikovať a overiť klienta (KYC),
  • pochopiť, odkiaľ má peniaze a prečo transakciu robí,
  • sledovať transakcie a správanie,
  • vyhodnocovať riziko,
  • nahlasovať podozrivé aktivity,
  • a mať dôkazy, že ste to celé robili primerane.

Nie je cieľom chytiť všetkých zločincov sveta. Cieľ je mať primeraný systém, ktorý znižuje riziko a spĺňa zákonné požiadavky.

Koho sa AML týka na Slovensku (a v EÚ)

Na Slovensku je AML postavené najmä na zákone č. 297/2008 Z. z. (o ochrane pred legalizáciou príjmov z trestnej činnosti a o ochrane pred financovaním terorizmu). V praxi sa to netýka len bánk.

Typicky medzi povinné osoby patria napríklad:

  • banky a finančné inštitúcie,
  • platobné inštitúcie, e-money, fintech,
  • poisťovne (v určitých produktoch),
  • investičné firmy, správcovia, brokeri,
  • zmenárne,
  • poskytovatelia služieb spojených s kryptoaktívami (CASP),
  • audítori, účtovníci, daňoví poradcovia,
  • realitné kancelárie,
  • notári, advokáti (v určitých situáciách),
  • obchodníci s tovarom pri hotovostných platbách nad limit,
  • hazard a podobné sektory.

A teraz tá nepríjemná vec. Aj keď si myslíte, že „my nie sme finančná firma“, môžete spadnúť do povinností cez to, čo reálne robíte. Nie cez to, ako sa nazývate na webe.

Ak neviete, či ste povinná osoba, neoplatí sa hádať. Oplatí sa urobiť rýchly AML gap check. Čo robíte, aké toky peňazí, aké produkty, aké krajiny, kto sú klienti.

AML vs KYC vs CDD. Trochu terminológie, ale ľudsky

V praxi sa to často mieša.

  • AML je celý rámec.
  • KYC (Know Your Customer) je identifikácia a overenie klienta.
  • CDD (Customer Due Diligence) je „náležitá starostlivosť“. Teda KYC plus pochopenie účelu vzťahu, rizika, monitoringu.
  • EDD (Enhanced Due Diligence) je zosilnená starostlivosť pri vyššom riziku.
  • KUV je konečný užívateľ výhod. Kto reálne kontroluje firmu.
  • PEP je politicky exponovaná osoba.
  • Sanctions screening je kontrola sankčných zoznamov (OFAC, EÚ, OSN atď.), často paralelne s AML.

Takže keď niekto povie „máme KYC“, ešte to neznamená, že má AML. Môžete mať sken občianskeho a stále byť úplne slepí v monitoringu transakcií.

cash aml

Základný AML program, ktorý by mal mať každý (aj malá firma)

Toto je jadro. Ak by ste mali mať len 7 vecí, tak tieto:

  1. AML risk assessment (hodnotenie rizík)
  2. Interné smernice a procesy
  3. KYC/CDD onboarding
  4. Risk scoring klientov a prípadov (a pravidlá pre EDD)
  5. Transakčný monitoring (primeraný produktu)
  6. Screening sankcií a PEP (a práca s výsledkami)
  7. Školenia, auditovateľnosť, evidencia, reportovanie podozrivých obchodov

A teraz to rozoberieme tak, aby sa to dalo reálne spraviť.

1) Risk assessment. Bez toho je všetko len „papier“

Risk assessment nie je dokument na kontrolu. Je to rozhodovací rámec.

Robí sa minimálne na úrovni:

  • riziko klienta (kto to je, PEP, KUV, reputácia, odvetvie),
  • riziko produktu/služby (ako ľahko sa dá zneužiť),
  • riziko kanála (online bez osobného kontaktu je iné než pobočka),
  • geografické riziko (krajiny, sankcie, vysoké AML riziko),
  • transakčné riziko (objem, frekvencia, vzorce),
  • riziko tretích strán (sprostredkovatelia, partneri, dodávatelia KYC).

Prakticky. Zoberiete si, čo robíte a komu to predávate. A urobíte jednoduchú maticu. Nízke, stredné, vysoké. Pre každý typ definujete, čo robíte inak.

Ak máte risk assessment postavený rozumne, potom aj keď príde kontrola, viete obhájiť, prečo niečo robíte tak a nie inak. „Lebo zákon“ nestačí. Očakáva sa primeranosť.

2) Interné smernice. Nie román. Návod

Najčastejšia chyba je, že smernica je 40 strán skopírovaných z internetu. A nikto podľa toho nevie pracovať.

Dobrá AML smernica je skôr pracovný manuál:

  • kto je zodpovedná osoba (AML officer) a čo presne robí,
  • ako prebieha onboarding krok za krokom,
  • aké dokumenty a dáta zbierate,
  • ako vyhodnocujete riziko,
  • kedy spúšťate EDD,
  • ako často robíte refresh KYC (periodická aktualizácia),
  • ako vyzerá monitoring a čo sú red flags,
  • ako riešite eskalácie a rozhodovanie,
  • čo je podozrivý obchod a ako sa reportuje,
  • ako sa evidujú úkony a kde sú uložené dôkazy,
  • retention, GDPR, prístupy, logy.

A znovu. Primerane. Iná smernica pre realitku s 5 ľuďmi, iná pre fintech s automatizovaným onboardingom.

3) KYC/CDD onboarding. Čo zbierať a čo si overiť

Fyzická osoba (typicky)

  • identifikačné údaje (meno, dátum narodenia, adresa, štátna príslušnosť),
  • doklad totožnosti a jeho overenie,
  • overenie, že osoba existuje a doklad je legit,
  • screening sankcií a PEP,
  • pochopenie účelu vzťahu (prečo to chce používať),
  • zdroj prostriedkov alebo zdroj majetku podľa rizika (pri vyššom riziku viac).

V roku 2026 je veľa onboardingov online. To je ok, len treba mať zvládnuté:

  • liveness (že je to živý človek),
  • kontrolu falzifikátov,
  • kontrolu, že dokument patrí tej osobe,
  • logovanie, kedy a ako sa overenie spravilo,
  • proces pre výnimky (keď to nejde automaticky).

Právnická osoba (firma)

Tu to býva bolestivejšie.

  • základné údaje o firme (obchodný register, sídlo, IČO),
  • štatutár, kto podpisuje,
  • overenie osoby konajúcej za firmu,
  • identifikácia a overenie KUV,
  • pochopenie vlastníckej štruktúry (až k fyzickej osobe),
  • účel a povaha obchodného vzťahu,
  • odvetvie, riziko, krajiny.

A potom realita. Máte firmu s vlastníkom v zahraničí. Alebo trust. Alebo viac vrstiev. Vtedy je EDD skoro istota.

4) Risk scoring. Bez rizika neviete, čo má byť prísnejšie

Risk scoring je spôsob, ako rozumne rozdeliť klientov.

Príklad faktorov (jednoducho):

  • PEP = vysoké riziko
  • krajina mimo EHP s vysokým rizikom = vyššie riziko
  • cash-intensive odvetvie = vyššie riziko
  • komplikovaná vlastnícka štruktúra = vyššie riziko
  • neštandardné správanie po onboardingu = riziko rastie

A dôležité. Risk scoring nie je jednorazový. Klient môže byť pri vstupe nízkorizikový a o pol roka začne robiť transakcie, ktoré to celé zmenia.

Takže scoring má byť živý. Aktualizovaný udalosťami, monitoringom, zmenou údajov.

5) EDD. Kedy pritvrdiť a čo to znamená

EDD je zosilnená starostlivosť. Nie trest. Je to ochrana.

Spúšťače EDD sú typicky:

  • PEP alebo blízke osoby PEP,
  • vysokorizikové krajiny,
  • nejasný zdroj prostriedkov,
  • neštandardne vysoké objemy,
  • komplexná štruktúra bez jasného ekonomického dôvodu,
  • negatívne správy v médiách (adverse media),
  • opakované red flags.

Čo sa robí v EDD?

  • viac dokumentácie (napr. potvrdenie o príjme, účtovné výkazy, zmluvy),
  • hlbší adverse media check,
  • detailnejšie vysvetlenie účelu transakcií,
  • schválenie vyšším manažmentom (áno, aj to býva požiadavka),
  • častejší monitoring a KYC refresh.

A v praxi, jedna z najlepších vecí je mať EDD checklist. Nie „budeme to riešiť individuálne“, lebo potom to každý rieši inak.

6) Transakčný monitoring. Čo sledovať, keď nemáte tím ako banka

Monitoring nemusí byť mega sofistikovaný systém. Musí byť primeraný.

Najprv si položte otázku: aké zneužitie je pre náš produkt najpravdepodobnejšie?

Príklady typických red flags:

  • veľa malých transakcií tesne pod limit (structuring),
  • rýchle otočky. príjem a hneď výber,
  • náhle zvýšenie objemov bez vysvetlenia,
  • transakcie do a z rizikových krajín,
  • používanie viacerých účtov, ktoré sa správajú podobne,
  • nezhoda medzi profilom klienta a správaním (študent a zrazu vysoké objemy),
  • veľa chargebackov alebo podozrivé refundy (pri kartách),
  • zmeny údajov tesne pred veľkou transakciou.

Monitoring môže byť:

  • pravidlový (rules),
  • behaviorálny (vzorce správania),
  • kombinovaný s manuálnymi kontrolami.

Dôležité je mať proces: alert vznikne, niekto ho vyhodnotí, výsledok sa zdokumentuje, prípad sa uzavrie alebo eskaluje.

A prosím, nenechávajte alerty „na neskôr“. Neskôr sa to vždy zmení na nikdy.

7) Sankcie a PEP screening. A čo s false positives

Veľa firiem spraví screening, dostane match, a potom panika.

Musíte mať postup:

  • ako sa vyhodnocuje zhoda (true match vs false positive),
  • aké údaje porovnávate (dátum narodenia, adresa, štát),
  • kto rozhoduje o akcii,
  • čo sa robí, keď je to skutočný match,
  • a ako sa to celé eviduje.

Sankcie sú tvrdé. Tam nie je veľa priestoru na „možno“.

PEP je skôr o zvýšenom riziku a EDD, nie automaticky zákaz.

A ešte. Screening nie je len pri onboardingu. Má byť aj priebežný, lebo zoznamy sa menia.

Podozrivý obchod. Kedy reportovať a prečo to neodkladať

Podozrivý obchod je situácia, kde máte dôvodné podozrenie, že transakcia alebo správanie súvisí s praním peňazí alebo financovaním terorizmu.

Nie je potrebné mať dôkaz ako polícia. Máte mať dôvodné podozrenie a vedieť ho opísať.

V praxi je dobré mať interné pravidlo:

  • čo je red flag,
  • kedy sa red flags menia na podozrenie,
  • ako prebieha interná eskalácia,
  • kto komunikuje s orgánmi,
  • a čo sa smie a nesmie povedať klientovi (tipping off je reálna vec).

Ak to znie stresujúco, áno, trochu je. Ale keď máte postup, je to zvládnuteľné.

AML školenia. Nie raz ročne a hotovo

Školenie nie je checkbox. Je to ochrana pred tým, že niekto v supporte alebo obchode spraví zlé rozhodnutie.

Minimum, ktoré dáva zmysel:

  • onboarding školenie pre nových ľudí,
  • ročné refresh školenie,
  • ad hoc školenia pri zmenách zákona, produktu, rizík,
  • test alebo potvrdenie, že školenie prebehlo,
  • špeciálne školenie pre vyššie rizikové roly (compliance, onboarding, risk).

A hlavne. Školenie má byť konkrétne. Na vašich príkladoch. Nie definície z PDF.

Dokumentácia a evidencia. Lebo „nevieme to dohľadať“ je problém

V AML platí jedna tvrdá realita. Keď to nie je zdokumentované, akoby sa to nestalo.

Takže potrebujete:

  • uložené KYC dáta a dôkazy,
  • logy rozhodnutí (prečo sme klienta prijali, prečo sme uzavreli alert),
  • evidenciu EDD,
  • evidenciu školení,
  • verzie smerníc a dátumy účinnosti,
  • audit trail (kto čo zmenil, kedy).

V roku 2026 sa často rieši, či to máte v jednom systéme, alebo v piatich. Ideálne v jednom. Realita je často mix. Nevadí, ak je to pod kontrolou a dohľadateľné.

Najčastejšie chyby, ktoré vídam (a stoja peniaze)

  1. KYC ako fotka dokladu a nič viac.
  2. Žiadny risk assessment. Alebo jeden starý a nikto ho neaktualizuje.
  3. EDD len na papieri. V smernici je, v praxi nie.
  4. Monitoring nastavený tak prísne, že vzniká 500 alertov denne a nikto to nestíha.
  5. Screening bez procesu pre matches.
  6. Žiadna evidencia rozhodnutí.
  7. Dodávateľ KYC rieši všetko. Zodpovednosť je stále na vás.
  8. Biznis tlačí na onboarding a compliance je posledná brzda. To je klasika. Ale dá sa to vyriešiť dobrým risk-based prístupom.

AML v 2026. Čo je nové v praxi (a čo sa sprísňuje)

Rok 2026 je už dosť o tom, že regulácia v EÚ ide smerom väčšej jednotnosti a prísnejšieho dohľadu. A firmy sú viac digitálne, rýchlejšie, cez hranice.

Praktické trendy, ktoré cítiť:

  • viac dôrazu na skutočné vlastníctvo (KUV) a reálnu kontrolu firiem,
  • väčší tlak na priebežný monitoring, nie len onboarding,
  • viac sankčných režimov a častejšie aktualizácie zoznamov,
  • crypto a krypto služby sú viac „mainstream“ a tým pádom aj viac kontrolované,
  • automatizácia je bežná, ale regulátor chce vedieť, ako funguje, čo robí model, ako sa riešia výnimky.

A ešte jedna vec. Keď máte automatizované rozhodovanie, potrebujete mať vysvetliteľnosť. Nech to nie je black box.

Ako začať, keď AML ešte nemáte poriadne postavené

Ak ste malá firma alebo rastúci fintech a máte pocit, že AML je chaos, choďte v tomto poradí. Funguje to.

  1. Zmapujte toky peňazí a typy klientov.
  2. Urobte jednoduchý risk assessment.
  3. Napíšte krátku smernicu, ktorá sedí na realitu.
  4. Nastavte KYC a risk scoring.
  5. Dajte aspoň základný monitoring a alert proces.
  6. Zaveďte sankcie a PEP screening s jasným postupom.
  7. Spravte školenie a zaveďte evidenciu.

A potom iterujte. AML nie je jednorazový projekt. Skôr taký živý orgán firmy.

Rýchly mini checklist (na kontrolu, či ste aspoň na bezpečnom základe)

  • Máme definované, či sme povinná osoba a prečo?
  • Máme aktuálny risk assessment (do 12 mesiacov, alebo po zmenách)?
  • Vieme pre každého klienta ukázať KYC dôkazy a dátum overenia?
  • Máme KUV proces pre firmy a funguje v praxi?
  • Máme PEP a sankčný screening a vieme riešiť matches?
  • Máme pravidlá pre EDD a reálne sa používajú?
  • Máme monitoring a evidenciu alertov?
  • Vieme, kto a ako reportuje podozrivé obchody?
  • Máme školenia a záznamy?
  • Vieme všetko dohľadať do pár hodín, nie dní?

Ak pri viacerých otázkach vychádza „asi“, máte plán práce.

Záver. AML nie je o strachu, je to o kontrole

AML sa dá robiť tak, že vás to dusí. A dá sa robiť tak, že je to normálna súčasť procesov. Nenápadná, ale pevná.

V roku 2026 už väčšina firiem nebude riešiť otázku „či AML potrebujeme“. Skôr „ako to spraviť rozumne, aby sme nebrzdili biznis a zároveň mali krytý chrbát“.

Ak si z tohto článku máte vziať len jednu vec, tak túto. AML má byť primerané vášmu riziku. Ale musí existovať, musí byť živé, a musí byť dohľadateľné.

Keď chcete, môžem vám to aj zjednodušiť na mieru. Napíšete, aký typ firmy ste (sektor, krajiny, typ klientov, priemerné objemy), a viem navrhnúť praktický AML rámec, ktorý nebude prehnaný, ale ani deravý.

Často kladené otázky

Čo znamená AML a prečo je dôležité v roku 2026?

AML, teda Anti Money Laundering alebo boj proti praniu špinavých peňazí, je systém pravidiel a procesov na identifikáciu, sledovanie a znižovanie rizika legalizácie nelegálnych peňazí. V roku 2026 sa AML týka takmer každého, kto pracuje s peniazmi iných ľudí, spracúva platby alebo prevádzkuje platformy na obchodovanie či prevody.

Kto je povinnou osobou podľa AML zákona na Slovensku a v EÚ?

Povinnými osobami sú nielen banky, ale aj platobné inštitúcie, poisťovne, investičné firmy, zmenárne, poskytovatelia služieb spojených s kryptoaktívami, audítori, účtovníci, realitné kancelárie, notári, advokáti v určitých situáciách či obchodníci s tovarom pri hotovostných platbách nad limit. Dôležité je posúdiť reálne aktivity a toky peňazí, nie len názov firmy.

Aký je rozdiel medzi AML, KYC a CDD?

AML je celý rámec boja proti praniu špinavých peňazí. KYC (Know Your Customer) znamená identifikáciu a overenie klienta. CDD (Customer Due Diligence) predstavuje náležitú starostlivosť – teda KYC plus pochopenie účelu klienta a jeho transakcií.

Prečo nestačí mať AML systém postavený „nejako“?

Nedostatočne alebo nesprávne nastavený AML systém často vyjde najavo v najhorších chvíľach – pri kontrole alebo incidente. Môže sa stať, že nebudete vedieť preukázať svoje kroky a dôvody. Rozumne postavený systém umožňuje pokojný spánok a splnenie zákonných požiadaviek.

Aké sú hlavné ciele AML systému?

Cieľom AML systému nie je chytiť všetkých zločincov sveta, ale mať primeraný systém na zníženie rizika legalizácie špinavých peňazí. To zahŕňa identifikáciu klienta (KYC), pochopenie zdroja peňazí a účelu transakcie, sledovanie správania klientov, vyhodnocovanie rizík a nahlasovanie podozrivých aktivít.

Ako zistiť, či sa na mňa vzťahujú povinnosti podľa AML?

Ak si nie ste istí, či ste povinná osoba podľa AML zákona, odporúča sa urobiť rýchly AML gap check – analyzovať vaše produkty, toky peňazí, krajiny pôvodu klientov a typ klientov. Nie je rozhodujúce len označenie firmy na webe, ale skutočné činnosti a finančné operácie.


BOZP školenie 2026: Rýchlo, online a bez zbytočností

BOZP školenie má zvláštnu povesť.

Každý vie, že je dôležité. A zároveň každý dúfa, že to bude čo najkratšie, ideálne bez komplikácií, bez cestovania, bez toho klasického pocitu, že sedíš v miestnosti a pozeráš na prezentáciu, ktorá mohla byť email.

Lenže rok 2026 už fakt nie je 2010. Väčšina firiem funguje hybridne, ľudia sú na zmenách, niekto je v teréne, niekto v kancelárii, niekto doma. A ak sa BOZP dá spraviť rýchlo, online a bez zbytočností, tak prečo nie.

Tento článok je presne o tom. Čo sa v praxi rieši, komu sa to týka, ako to spraviť rozumne, a kde ľudia najčastejšie robia chyby. Nie právnické kázanie. Skôr taký normálny návod, aby ste to mali vyriešené.

Prečo sa BOZP školenie v roku 2026 rieši inak

BOZP sa nemení len kvôli zákonom. Mení sa hlavne kvôli realite práce.

  • viac home office a práca mimo pracoviska
  • častejšie nástupy a výstupy, brigádnici, sezónni ľudia
  • vyšší tlak na preukázateľnosť, teda papierovo aj elektronicky
  • ľudia sú presýtení školeniami, chcú krátke a jasné veci

A k tomu pribudla jedna vec, ktorú firmy pocítia vždy, keď sa niečo stane. Úraz, kontrola, incident, sťažnosť. Zrazu sa všetci pýtajú: bolo školenie? máme záznam? kedy? kto ho robil? čo presne bolo obsahom?

Online BOZP, keď je urobené dobre, vie toto vyriešiť omnoho čistejšie než papier a prezenčka na stole.

Čo vlastne znamená BOZP školenie (ľudsky)

BOZP školenie nie je len “povinná jazda”. Má zmysel. V skratke ide o to, aby zamestnanec vedel:

  • aké riziká má jeho práca
  • čo musí dodržiavať, aby sa nezranil a neohrozil iných
  • čo robiť, keď sa niečo stane
  • kde sú pravidlá, ochranné pomôcky, postupy, kto je zodpovedný

A zároveň aby zamestnávateľ vedel preukázať, že toto reálne zabezpečil.

To je celé. Keď sa toho držíte, BOZP prestane byť otravné a začne byť praktické.

Pre koho je BOZP školenie povinné

V praxi sa to týka skoro každého zamestnávateľa a zamestnanca.

Najčastejšie skupiny:

  • noví zamestnanci (pri nástupe)
  • zamestnanci pri zmene pracovnej pozície alebo pracoviska
  • zamestnanci, ktorí sa vracajú po dlhšej prestávke
  • vedúci zamestnanci (často majú špecifické povinnosti)
  • brigádnici a dohodári, ak vykonávajú prácu v priestoroch firmy alebo s rizikom

A potom sú tu špecifiká podľa činnosti. Výroba, sklad, stavebníctvo, servis v teréne, zdravotnícke prostredie. Tam býva obsah aj frekvencia prísnejšia, lebo riziká sú inde.

Nie som tu na to, aby som citoval paragrafy. Skôr pripomeniem jednu vec: ak niekto u vás “len sedí za počítačom”, stále existujú riziká. Elektrina, ergonomické riziká, stres, požiar, evakuácia, úrazy v kancelárii. Áno, aj na schodoch.

Aké typy BOZP školení sa riešia najčastejšie

Aby sme sa nepomýlili v pojmoch, vo firmách sa typicky rieši toto:

Vstupné školenie BOZP

Keď človek nastúpi. Bez toho by to nemal “len tak” ísť robiť.

Opakované (periodické) školenie

Robí sa v intervaloch podľa charakteru práce a interných pravidiel. Niekde je to raz ročne, inde v dlhšom intervale. Záleží od rizikovosti.

Mimoriadne školenie

Keď sa zmení technológia, postup, pracovisko, alebo sa stane úraz a treba zareagovať. Alebo pri zisteniach z kontroly.

Školenie vedúcich zamestnancov

Toto býva podceňované. Vedúci človek často nenesie len zodpovednosť “za seba”, ale aj za organizáciu práce, dohľad, pokyny, kontrolu. A keď sa niečo stane, vedúci ide na rad ako prvý.

Online BOZP školenie: kedy dáva zmysel (a kedy nie)

Online školenie je super. Ale nie je to kúzelná palička.

Online dáva zmysel, keď:

  • máte ľudí na rôznych miestach alebo zmenách
  • chcete to urobiť rýchlo a bez logistiky
  • potrebujete preukázateľný záznam a archiváciu
  • ide o administratívu, kancelárie, obchodníkov, call centrum, IT a podobne
  • chcete, aby si to každý spravil v čase, ktorý mu pasuje

Online je slabšie, keď:

  • treba praktické ukážky práce, pomôcok, strojov
  • ide o vysokorizikové činnosti a niektoré veci sa musia reálne ukázať
  • ľudia nemajú prístup k zariadeniu alebo internet je problém

Čo s tým? Veľa firiem to rieši kombináciou. Teória online, praktické veci krátko na mieste. Toto je za mňa najnormálnejší kompromis, lebo netrávite pol dňa “všeobecnou teóriou”, ktorú si človek zvládne prejsť sám.

Ako vyzerá BOZP školenie 2026 bez zbytočností

Keď niekto povie “bez zbytočností”, neznamená to odfláknuť. Znamená to odstrániť balast.

Dobré školenie v roku 2026 má podľa mňa tieto vlastnosti:

  • krátke bloky, žiadna hodinová monotónna prednáška
  • konkrétne príklady z reálnej práce
  • jasné “čo robiť” a “čo nerobiť”
  • pár kontrolných otázok na konci (kvôli preukázaniu pochopenia)
  • záznam, kto a kedy to absolvoval
  • dostupné aj spätne, aby sa k tomu dalo vrátiť

A hlavne. Obsah podľa pozície. Inak školíš skladníka, inak administratívu, inak vodiča, inak údržbára. Všeobecné školenie pre všetkých naraz je síce jednoduché na organizáciu, ale potom to aj tak nikto neberie vážne.

bozp1

Najčastejšie chyby, ktoré firmy robia (a potom ich to dobehne)

Toto je tá časť, ktorú by som si sám rád prečítal pred rokmi, keď som bol vo firme ten, komu pristál “BOZP problém” na stole.

  1. Školenie je len formalita

Ľudia kliknú, podpíšu, hotovo. Ale keď sa ich spýtaš, kde je únikový východ alebo kde hlásiť úraz, ticho.

Riešenie: školenie musí byť krátke, ale reálne užitočné. A šité na prácu.

  1. Záznamy sú neúplné alebo rozhádzané

Papier tu, excel tam, email inde. A pri kontrole sa loví.

Riešenie: jedno miesto. Jeden systém. Aj keby to bol jednoduchý interný proces, hlavne nech je konzistentný.

  1. Zabudne sa na dohodárov a brigádnikov

Najčastejšie v skladoch, prevádzkach, na sezóne. Pritom práve tam sa úrazy dejú dosť často.

Riešenie: mať mini vstupný proces, ktorý sa dá spraviť v deň nástupu. Online je na to perfektné.

  1. Vedúci nie sú doškolení

A potom dávajú pokyny, ktoré sú v rozpore s bezpečnostnými pravidlami. Nie zo zlého úmyslu. Len to nevedia alebo to podcenili.

Riešenie: samostatné školenie vedúcich, praktické, zodpovednosti, dohľad, hlásenie rizík.

  1. Obsah je starý

“Takto sme to mali vždy.” Lenže pracovné postupy sa menia, priestory sa menia, stroje sa menia.

Riešenie: aspoň raz za čas prejsť obsah a aktualizovať. V online forme je to jednoduchšie než meniť tlačené materiály.

Ako si vybrať online BOZP školenie, aby to bolo naozaj v pohode

Ak to máte vybrať vy, a nechcete sa v tom utopiť, pozeral by som na tieto veci:

  1. Je to prispôsobiteľné podľa pracovných pozícií?
    Ak nie, budete mať jednu veľkú všeobecnú kašu.
  2. Dostanem jasný výstup pre kontrolu?
    Záznam o absolvovaní, dátum, meno, prípadne test.
  3. Dá sa to spraviť rýchlo aj pre nováčika?
    Ideálne do 20 až 40 minút pri bežných pozíciách, samozrejme podľa obsahu.
  4. Je obsah písaný normálne, nie úradnícky?
    Toto je podceňované. Ľudia vypnú mozog, keď je to čistá legislatíva.
  5. Je tam aj požiarna ochrana a základné postupy?
    Vo firmách sa to často rieši spolu, alebo aspoň v jednom balíku. Záleží od nastavenia, ale z pohľadu zamestnanca to dáva zmysel.

A ešte jedna vec, taká “nepopulárna”. Ak niekto sľubuje, že BOZP urobíte za 5 minút a všetko je vyriešené, buďte opatrní. Päť minút nie je školenie. To je kliknutie.

Rýchly proces, ktorý funguje (aj keď máte chaos)

Ak máte firmu, kde sa stále niekto mení, ľudia sú na zmeny a HR nestíha, toto je jednoduchý proces, ktorý vie fungovať.

  1. Zadefinujte pracovné kategórie
    napríklad administratíva, sklad, vodiči, servis, výroba, manažéri.
  2. Ku každej kategórii priraďte obsah školenia
    všeobecné BOZP + špecifiká pracoviska + interné pravidlá.
  3. Nastavte vstup pre nováčika
    v deň nástupu mu príde link alebo prístup, spraví školenie, urobí test, vygeneruje sa záznam.
  4. Raz za čas opakovanie
    automatická pripomienka, jednoduchá revalidácia.
  5. Mimoriadne školenie, keď sa niečo zmení
    krátky modul, nie celé školenie odznova.

A zrazu z toho nie je strašiak. Je to rutina. Ako keď si aktualizujete heslá alebo riešite onboarding.

Čo sa oplatí pripraviť dopredu (aby to bolo “na jeden klik”)

Toto je mini checklist. Veci, ktoré keď máte, online školenie sa nastaví oveľa rýchlejšie:

  • zoznam pracovných pozícií a pracovísk
  • stručný popis rizík, ktoré sa reálne vyskytujú (nie hypoteticky)
  • interné pravidlá, napríklad OOPP, zákaz alkoholu, hlásenie úrazov, návštevy, pohyb v areáli
  • kontakty: kto je zodpovedná osoba, kto rieši úrazy, kto rieši PO
  • evakuačné a núdzové postupy (aspoň základne)

Ak toto nemáte, nič sa nedeje. Len rátajte s tým, že prvé nastavenie bude trvať dlhšie, lebo sa to bude musieť vyťahovať postupne.

BOZP školenie a home office v roku 2026

Toto je téma, ktorú veľa firiem rieši stále dookola. Ako školiť niekoho, kto robí z domu.

Za mňa je dobré mať aspoň základ:

  • ergonomické zásady, nastavenie stoličky a monitora
  • prestávky, preťaženie, oči, zápästia
  • elektrická bezpečnosť (predlžovačky, káble, preťaženie zásuviek)
  • požiar a únikové možnosti v domácnosti (znie to prehnane, ale nie je)
  • pravidlá práce s notebookom mimo domu, napríklad coworking, kaviareň (aj ochrana údajov)

Je to iný typ rizika než sklad, ale stále je to riziko. A hlavne, keď sa niečo stane, všetci chcú vedieť, či firma “na to myslela”.

Koľko to trvá a čo je realistické očakávať

Čas je vždy citlivá téma.

Realisticky:

  • administratíva a bežné kancelárske pozície: často 20 až 40 minút, podľa rozsahu
  • vedúci: skôr viac, lebo je tam zodpovednosť, dohľad, organizácia práce
  • rizikové práce: obsahovo dlhšie, často aj s praktickou časťou na pracovisku

Ak vám niekto sľubuje, že všetkých preškolí za 10 minút aj s testom, buď ide o extrémne orezaný obsah, alebo sa hrá na rýchlosť kvôli marketingu. A to je presne ten typ “zbytočnosti”, ktorý potom vytvára problém.

Rýchlo neznamená krátko za každú cenu. Rýchlo znamená bez logistiky, bez čakania, bez opakovania tej istej omáčky.

Záver: BOZP školenie môže byť normálna vec

BOZP školenie 2026 sa dá spraviť tak, aby ste z toho nemali stres.

Online forma vie ušetriť čas, vie zjednodušiť evidenciu, vie pomôcť pri onboardingoch a pri ľuďoch na zmeny. A keď sa to spraví rozumne, aj zamestnanci to zoberú lepšie. Lebo to nebude trest. Bude to krátke, jasné, praktické.

Ak si z tohto článku máte odniesť jednu vec, tak túto.

Nejde o to mať BOZP “odškrtnuté”. Ide o to mať ho zvládnuté. Tak, že keď príde kontrola, alebo keď sa niečo stane, nebudete loviť papiere. A keď sa zamestnanec ocitne v rizikovej situácii, bude vedieť, čo má spraviť.

A to je celé. Bez zbytočností.

Často kladené otázky

Prečo sa BOZP školenie v roku 2026 rieši inak ako kedysi?

BOZP školenie sa mení nielen kvôli legislatíve, ale hlavne kvôli zmene pracovnej reality – viac ľudí pracuje z domu alebo hybridne, častejšie sú nástupy a výstupy zamestnancov vrátane brigádnikov, a rastie tlak na preukázateľnosť školení elektronicky. Ľudia chcú krátke, jasné a efektívne školenia bez zbytočných komplikácií.

Čo vlastne znamená BOZP školenie v praxi?

BOZP školenie je o tom, aby zamestnanec poznal riziká svojej práce, vedel dodržiavať bezpečnostné pravidlá, vedel reagovať pri nehode a poznal zodpovednosti. Zamestnávateľ zase musí vedieť preukázať, že školenie zabezpečil. Takto BOZP prestáva byť otravnou formalitou a stáva sa praktickým nástrojom ochrany zdravia.

Pre koho je BOZP školenie povinné?

BOZP školenie je povinné pre takmer všetkých zamestnancov vrátane nových pracovníkov pri nástupe, tých, ktorí menia pracovnú pozíciu alebo sa vracajú po prestávke, vedúcich zamestnancov s špecifickými povinnosťami a aj brigádnikov či dohodárov pracujúcich v priestoroch firmy alebo s rizikom práce.

Aké typy BOZP školení sa najčastejšie realizujú vo firmách?

Najčastejšie sa rieši vstupné (pri nástupe nového zamestnanca) a opakované (periodické) školenia podľa charakteru práce a interných pravidiel firmy. Intervaly opakovaných školení sa líšia podľa druhu práce – napríklad raz ročne alebo v dlhších intervaloch.

Ako môže online BOZP školenie pomôcť firmám a zamestnancom?

Online BOZP školenie umožňuje rýchle, efektívne a flexibilné vzdelávanie bez nutnosti cestovania či dlhého sedenia na prezentáciách. Zároveň umožňuje lepšiu evidenciu školiacich aktivít, čo pomáha pri dokazovaní splnenia povinností v prípade úrazu alebo kontroly.

Čo by malo obsahovať kvalitné BOZP školenie?

Kvalitné BOZP školenie by malo jasne vysvetliť riziká spojené s konkrétnou prácou, pravidlá bezpečnosti a ochrany zdravia, postupy pri nehode či incidente, používanie ochranných pomôcok a určenie zodpovedností. Školenie by malo byť praktické, stručné a prispôsobené reálnej práci zamestnanca.


GDPR: čo musíte mať hotové v roku 2026

GDPR má už nejaký ten rok, ale úprimne. V praxi to stále vyzerá tak, že veľa firiem má „GDPR hotové“ len na papieri. Niekde visí v pätičke webu generická politika, niekde sa podpísalo pár dokumentov, niekde sa zaviedla jedna smernica a tým to skončilo.

Lenže rok 2026 je taký bod, kedy sa vám toto môže vypomstiť. Nie preto, že GDPR zrazu začne platiť. Ono platí. Ale preto, že sa mení realita okolo.

Viac kontrol. Viac sťažností od ľudí. Viac automatizácie v marketingu. Viac prepojených systémov. Viac dodávateľov. Viac umelej inteligencie. A hlavne. Úrady už dnes nechcú počuť, že „máme to v šanóne“. Chcú vidieť, že to žijete.

Tento článok je praktický zoznam toho, čo by ste mali mať do roku 2026 naozaj hotové. Nie pekne pomenované. Hotové.

Pre koho to celé je

Ak ste:

  • majiteľ malej firmy a máte web, newsletter, CRM, fakturáciu
  • e-shop, aj malý, aj väčší
  • agentúra, čo spracúva dáta klientov
  • SaaS alebo aplikácia
  • HR firma alebo ktokoľvek, kto spracúva CVčka
  • poskytovateľ služieb, čo má databázu zákazníkov

tak to čítate správne.

A áno, aj keď máte „len pár kontaktov“. GDPR sa nepýta, koľko ich je. Pýta sa, či to robíte správne.

1. Mapu spracúvania osobných údajov. Reálne, nie z Word šablóny

Prvá vec, ktorú by ste mali mať. A ktorú nemá prekvapivo veľa firiem.

Musíte vedieť:

  • aké osobné údaje spracúvate (meno, email, IP, objednávky, platby, identifikátory zariadení, cookies, logy)
  • na aké účely (objednávka, zákaznícka podpora, marketing, analytika, bezpečnosť, HR)
  • na akom právnom základe (zmluva, zákonná povinnosť, oprávnený záujem, súhlas)
  • komu ich posúvate (účtovník, dopravca, platobná brána, mailing, hosting, chat nástroj)
  • ako dlho ich držíte
  • kde sú uložené (EU, mimo EU, cloud)

V GDPR jazyku sa to volá záznamy o spracovateľských činnostiach. V praxi je to vaša mapa.

A tá mapa musí sedieť s realitou. Nie že v dokumente je Mailchimp, ale vy používate Brevo. 

2. Právne základy. Najčastejšia chyba je „všetko na súhlas“

Súhlas je fajn, ale je to najkrehkejší základ.

Do 2026 by ste mali mať vyčistené, že:

  • objednávka a dodanie služby ide na zmluvu, nie súhlas
  • faktúry a účtovníctvo ide na zákonnú povinnosť
  • základná bezpečnosť, antifraud, logy často ide na oprávnený záujem (ale treba to vedieť obhájiť)
  • newsletter marketing typicky súhlas, alebo soft opt-in kde je to dovolené (napr. pre existujúcich zákazníkov pri splnení podmienok)
  • remarketing a reklamné cookies spravidla súhlas, a reálne udelený, nie „lebo banner“

V roku 2026 už nebude výhovorka, že „cookie lišta to vyriešila“. Nie. Cookie lišta je len UI. Právny základ je vaša zodpovednosť.

K tomu patrí aj to, že máte spravené testy oprávneného záujmu (LIA) tam, kde ich používate. Nie všade. Ale tam, kde sa na to hráte.

3. Transparentnosť. Vaše informácie musia byť čitateľné, nie právnické

Ľudia (a úrady) riešia, či ste transparentní. Či to vedia pochopiť.

Do 2026 upracte:

  • zásady ochrany osobných údajov na webe
  • informácie pri zbere údajov (pri formulári, v appke, v objednávke)
  • samostatné info pre newsletter a marketing
  • info pre uchádzačov o zamestnanie
  • interné info pre zamestnancov, ak spracúvate ich dáta (dochádzka, kamerový systém)

A skúste si to prečítať ako zákazník. Ak z toho nič nemáte, je to problém.

Praktická vec. Dajte si tam:

  • účely spracúvania v bodoch
  • právne základy
  • kategórie príjemcov
  • prenosy mimo EÚ (ak sú)
  • doby uchovávania (aspoň logicky)
  • práva dotknutých osôb a ako ich uplatniť (email, formulár)
  • info o automatizovanom rozhodovaní, ak ho robíte (scoring, fraud, personalizácia)

A prosím. Nepíšte „môžeme údaje spracúvať na akýkoľvek účel“. To nie je transparentnosť. To je pozvánka na problém.

4. Súhlasy a cookies. Musí fungovať evidencia, nie len tlačidlo

V roku 2026 je už štandard, že:

  • viete preukázať, kto a kedy dal súhlas (a s čím)
  • viete preukázať, kto ho odvolal
  • súhlas je oddelený od iných vecí (nie „ak chceš nakúpiť, musíš súhlasiť s marketingom“)
  • cookies sa nenačítajú skôr, než používateľ súhlasí (pri marketingu a často aj pri niektorých analytikách)

Čo musíte mať nastavené:

  • CMP alebo cookie riešenie, ktoré naozaj blokuje skripty do súhlasu
  • kategórie cookies a jasné účely
  • log súhlasov (aspoň na úrovni CMP)
  • prepojenie so systémami tretích strán, ak to CMP podporuje

A teraz realita. Veľa webov má banner, ale GA, Meta Pixel a ďalšie veci bežia hneď. To je zlé.

5. Zmluvy so spracovateľmi. DPA a reťazec dodávateľov

Máte účtovníka? Hosting? CRM? Emailing? Externú agentúru? Call centrum? Cloud?

Potrebujete:

  • uzavreté zmluvy o spracúvaní osobných údajov (DPA) tam, kde je dodávateľ spracovateľ
  • jasno, kto je prevádzkovateľ a kto spracovateľ (a niekedy spoločný prevádzkovateľ)
  • zoznam spracovateľov a subdodávateľov, aspoň v rámci toho, čo viete ovplyvniť
  • pri prenose mimo EHP: právny mechanizmus (typicky SCC) a posúdenie rizík (TIA) ak je relevantné

Tu sa to často láme pri amerických nástrojoch. A nie, nie je to automaticky zakázané. Ale musíte to mať ošetrené a vedieť, prečo si myslíte, že je to ok.

Do 2026 by ste mali mať spravený minimálne „dodávateľský GDPR audit“:

  • kto má prístup k dátam
  • kde sú dáta uložené
  • aké bezpečnostné opatrenia deklarujú
  • či vám vedia pomôcť pri incidente a pri právach dotknutých osôb

6. Bezpečnosť. Technické a organizačné opatrenia, ktoré nie sú len frázy

GDPR nie je len o papieroch. Je aj o tom, či chránite dáta.

Do 2026 by som očakával minimálne:

  • MFA na emaily, CRM, adminy, cloud
  • správa prístupov (kto má prístup, prečo, a keď odíde, tak sa mu to vypne)
  • šifrovanie notebookov a mobilov (aspoň tam, kde sú dáta)
  • zálohy a test obnovy (áno, test)
  • aktualizácie a patching proces
  • oddelené účty, žiadne „shared login“
  • logovanie prístupov tam, kde to dáva zmysel
  • školenie ľudí na phishing a úniky, aspoň raz ročne a pri nástupe

Ak máte citlivejšie dáta alebo väčší objem, pridáva sa:

  • segmentácia sietí
  • SIEM alebo monitoring
  • penetračné testy
  • pravidlá pre vývoj (secure SDLC)
  • šifrovanie dát v databáze podľa rizika

Nie je to o tom mať všetko. Je to o tom, vedieť obhájiť primeranosť.

gdpr klavesnica

7. Retencia. Doby uchovávania, mazanie, anonymizácia. Toto je fakt diera

Väčšina firiem dáta nemaže. Lebo sa to „možno raz zíde“.

Lenže v GDPR musíte vedieť povedať:

  • ako dlho údaje potrebujete
  • prečo
  • čo urobíte potom (vymažete, anonymizujete, archivujete na zákonný účel)

Do 2026 si nastavte:

  • retenčné lehoty pre zákaznícke dáta, marketing, logy, support, HR
  • automatizované mazanie tam, kde to ide (CRM, emailing, helpdesk)
  • proces manuálneho mazania, keď automatika nejde
  • evidenciu výnimiek (napr. spor, reklamácia, právne nároky)

A hlavne. Ak niekomu sľubujete, že dáta vymažete, tak ich vymažte. Aj z kópií tam, kde je to primerané, alebo aspoň zabezpečte, že sa už ďalej nepoužijú.

8. Práva dotknutých osôb. Musíte to vedieť vybaviť rýchlo a bez paniky

Ľudia majú právo:

  • na prístup k údajom
  • na opravu
  • na výmaz
  • na obmedzenie
  • na prenosnosť
  • namietať (hlavne pri oprávnenom záujme a pri priamom marketingu)
  • odvolať súhlas

Do 2026 potrebujete:

  • jednoduchý kontakt (email alebo formulár)
  • interný postup, kto to rieši a v akom čase
  • schopnosť vyhľadať údaje naprieč systémami (tu sa hodí tá mapa z bodu 1)
  • šablóny odpovedí a logovanie žiadostí
  • overenie identity žiadateľa, primerane, nie šialene

A áno, máte lehotu spravidla 1 mesiac. Niekedy sa dá predĺžiť, ale to nie je plán. To je výnimka.

9. Incidenty a úniky. 72 hodín je brutálne krátko

Keď dôjde k porušeniu ochrany osobných údajov, máte povinnosti:

  • posúdiť riziko
  • zdokumentovať incident
  • prípadne nahlásiť dozornému orgánu do 72 hodín
  • prípadne informovať dotknuté osoby

Do 2026 by ste mali mať:

  • incident response plán (kto čo robí, komu sa volá, kde sa zapisuje)
  • internú „horúcu linku“ alebo aspoň jasné pravidlo, kam ľudia hlásia problém
  • šablónu zápisu incidentu (čas, rozsah, dotknuté dáta, opatrenia)
  • kontakt na IT, právnika, DPO ak ho máte
  • pripravené komunikačné šablóny

A prosím vás. Incident nie je len hackerský útok. Je to aj:

  • poslaný email nesprávnej osobe
  • zdieľaný Google Drive dokument „anyone with link“
  • stratený notebook
  • zle nastavené práva v CRM
  • export zákazníkov do excelu a potom to odíde niekam

10. DPIA. Keď robíte rizikové spracúvania, potrebujete posúdenie vplyvu

Nie každá firma musí robiť DPIA. Ale ak máte vyššie riziko, typicky:

  • rozsiahle monitorovanie správania (tracking, profilovanie)
  • spracúvanie citlivých údajov vo veľkom
  • systematické hodnotenie, scoring, automatizované rozhodovanie
  • kamerové systémy vo väčšom rozsahu
  • nové technológie, ktoré zásadne menia riziko

tak DPIA by ste mali mať.

Do 2026 si aspoň položte otázku: robíme niečo, čo by DPIA vyžadovalo? Ak áno, urobte ju. A urobte ju skôr, než to spustíte. DPIA po nasadení je taká… no. Lepšie ako nič, ale stále zle.

11. Marketing v roku 2026. Segmentácia, personalizácia, automatizácie

Marketing je dnes celý o dátach. A celé GDPR sa v marketingu láme na dvoch veciach:

  • či máte správny právny základ
  • či viete preukázať, čo sa stalo

Do 2026 by ste mali mať poriadok v:

  • newsletter databáze (zdroj kontaktu, súhlas, odhlásenia)
  • double opt-in alebo iný spôsob, ako viete preukázať súhlas (odporúčané)
  • automatizáciách (welcome série, abandoned cart, winback) a právny základ pre ne
  • prepojeniach (CRM -> ads platformy, offline conversions)
  • publiku a remarketingu

A nezabudnite na jednu vec. Ak niekto namieta proti priamemu marketingu, je to stopka. Bez diskusie.

12. AI a GDPR. V roku 2026 to nebude okrajová téma

Veľa firiem už dnes používa AI nástroje na:

  • zákaznícku podporu (chatbot)
  • analýzu ticketov a emailov
  • prepis hovorov
  • scoring leadov
  • generovanie obsahu s použitím reálnych zákazníckych dát
  • vyhľadávanie v interných dokumentoch

Do 2026 si ustrážte hlavne:

  • či do AI nástroja neposielate osobné údaje bez právneho základu a bez zmluvného ošetrenia
  • či dáta nepoužíva poskytovateľ na tréning, ak to nechcete
  • kde sa dáta spracúvajú (lokalita, subdodávatelia)
  • minimalizáciu údajov (posielať len to, čo treba)
  • nastavenie retention v AI nástroji, ak existuje
  • transparentnosť voči ľuďom (ak je relevantné, že komunikujú s botom alebo prebieha profilovanie)

A ak robíte automatizované rozhodovanie s právnym alebo podobne významným účinkom, tam sa pravidlá sprísňujú. To už je zóna, kde sa oplatí mať právnika, a často aj DPIA.

13. Dokumentácia. Nie papier pre papier, ale dôkaz, že máte kontrolu

Do 2026 by ste mali vedieť vytiahnuť, keď príde otázka alebo kontrola:

  • záznamy o spracovateľských činnostiach (ROPA)
  • zásady ochrany osobných údajov
  • cookie dokumentáciu a evidenciu súhlasov (aspoň v rozsahu)
  • zmluvy so spracovateľmi (DPA)
  • interné smernice (prístupy, incidenty, retention)
  • školenia (kedy, kto absolvoval)
  • záznamy o žiadostiach dotknutých osôb
  • záznamy o incidentoch (aj o tých malých)

Nie je cieľ mať 200 strán. Cieľ je vedieť preukázať, že riadite riziko.

14. Kedy potrebujete DPO a kedy nie

DPO, zodpovedná osoba, nie je povinná pre každého.

Ale do 2026 si to vyhodnoťte, či:

  • ste orgán verejnej moci (tam je to často jasné)
  • robíte rozsiahle pravidelné monitorovanie osôb
  • spracúvate vo veľkom osobitné kategórie údajov (zdravie, biometria, atď.)
  • jadro vašej činnosti je v spracúvaní, ktoré je rizikové

Ak nemáte DPO, neznamená to, že nemáte zodpovednosť. Len nemáte túto konkrétnu rolu.

Prakticky. Aj malá firma môže mať niekoho, kto je „GDPR owner“. Človek, ktorý drží mapu, dodávateľov, incidenty, žiadosti. Bez toho sa to rozpadne.

Rýchly checklist: čo mať hotové do 2026

Ak chcete rýchly prehľad, tak:

  • aktuálna mapa spracúvania a ROPA, sedí so systémami
  • nastavené právne základy, a LIA tam, kde treba
  • transparentné informácie pre ľudí (web, formuláre, HR)
  • funkčné cookie consent riešenie, ktoré reálne blokuje skripty
  • evidencia súhlasov a odvolaní
  • DPA so spracovateľmi, kontrola subdodávateľov a prenosov mimo EHP
  • primerané bezpečnostné opatrenia (MFA, prístupy, zálohy, školenia)
  • retention a mazanie nastavené v praxi, nie len v dokumente
  • proces na práva dotknutých osôb, šablóny, logovanie
  • incident plán, záznamy, schopnosť reagovať do 72 hodín
  • DPIA, ak robíte rizikové spracúvania
  • pravidlá pre AI nástroje a posielanie dát do nich
  • dokumentácia, ktorá je použiteľná a aktuálna

Záver, taký normálny

GDPR sa dá robiť tak, že vás to otravuje. Alebo tak, že vám to dáva poriadok v dátach, procesoch, bezpečnosti. A potom už to nie je „compliance“, je to zdravý systém.

Rok 2026 berte ako deadline pre upratanie reality. Nie pre tvorbu nových PDF.

Ak neviete, kde začať, začnite mapou spracúvania. Bez nej nevyriešite nič ďalšie. A keď tú mapu máte, zrazu vidíte, čo je kritické, čo je len kozmetika, a čo sa dá spraviť za jedno popoludnie.

A to je presne to, čo chcete. Mať to hotové. Nie len „nejako“.

Často kladené otázky

Čo znamená mať GDPR 'hotové' naozaj a nie len na papieri?

Mať GDPR 'hotové' naozaj znamená, že vaša firma aktívne žije a dodržiava pravidlá GDPR v praxi. Nie je to len o tom, že máte politiku súkromia na webe alebo podpísané dokumenty, ale o skutočnej implementácii procesov, ktoré zabezpečujú správne spracovanie osobných údajov, pravidelné kontroly a transparentnosť voči zákazníkom.

Pre koho je tento praktický zoznam GDPR povinností určený?

Tento zoznam je určený pre majiteľov malých aj väčších firiem s webom, newsletterom, CRM, fakturáciou, e-shopmi, agentúrami spracúvajúcimi dáta klientov, SaaS spoločnosti, HR firmy alebo kohokoľvek, kto spracúva osobné údaje ako napríklad CVčka či databázu zákazníkov. GDPR sa totiž nevzťahuje na počet kontaktov, ale na správne spracovanie údajov.

Čo je mapa spracúvania osobných údajov a prečo je dôležitá?

Mapa spracúvania osobných údajov je detailný záznam o tom, aké osobné údaje spracúvate, na aké účely, na akom právnom základe, komu ich posielate, ako dlho ich uchovávate a kde sú uložené. Táto mapa musí byť presná a zodpovedať realite vašej firmy. Je to základný nástroj pre splnenie požiadaviek GDPR a preukázanie súladu pri kontrolách.

Aké sú najčastejšie chyby pri výbere právnych základov spracovania údajov?

Najčastejšou chybou je používanie súhlasu ako právneho základu pre všetko. Do roku 2026 by ste mali mať jasne rozlíšené právne základy: objednávky a služby na základe zmluvy; faktúry a účtovníctvo na zákonnej povinnosti; bezpečnosť a antifraud často na oprávnenom záujme; newsletter marketing typicky na súhlase alebo soft opt-in; remarketing a reklamné cookies zvyčajne na reálnom udelenom súhlase.

Prečo nebude v roku 2026 stačiť len cookie lišta ako ochrana údajov?

V roku 2026 už nebude stačiť argumentovať tým, že cookie lišta vyriešila všetko. Cookie lišta je iba používateľské rozhranie (UI) – právny základ spracovania údajov musíte zabezpečiť vy ako prevádzkovateľ. To znamená mať správne nastavené právne základy vrátane testov oprávneného záujmu tam, kde ich používate.

Ako zabezpečiť transparentnosť informácií podľa GDPR?

Transparentnosť znamená poskytovať informácie o spracovaní osobných údajov jasne a čitateľne bez zbytočných právnických výrazov. Ľudia aj úrady očakávajú jednoduché vysvetlenie toho, čo robíte s ich údajmi a prečo. Preto by ste mali mať svoje politiky a oznámenia napísané zrozumiteľným jazykom priamo pre svojich zákazníkov.

GDPR 2026: Komplexný sprievodca pre malé a stredné podniky na Slovensku

V roku 2026 čakajú malé a stredné podniky na Slovensku významné úpravy v aplikácii GDPR, ktoré prinášajú administratívne zjednodušenia pre firmy s menej ako 750 zamestnancami, no zároveň sprísňujú požiadavky na kvalitu súhlasov, bezpečnosť dát a riadenie dodávateľov. Tieto zmeny, schválené novelou z roku 2025, reagujú na rast AI technológií a kumulatívne pokuty presahujúce 5 miliárd eur od roku 2018. Pre konzultačné služby ako tie na webpomoc predstavujú príležitosť na poskytnutie komplexných riešení, ktoré zabezpečia súlad bez zbytočnej administratívy.

Slovenské firmy musia sledovať návrhy zákonov LP/2025/305 a 306, integrujúce eIDAS 2.0. Zároveň EDPB priorizuje zjednodušenie pre SME v programe 2026-2027.

Podrobný prehľad zmien v GDPR 2026

Administratívne zjednodušenia pre malé firmy

Prah pre povinné ROPA (záznamy o spracovaní osobných údajov) sa zvýšil z 250 na 750 zamestnancov, pokiaľ nejde o spracovanie citlivých údajov alebo vysokorizikové aktivity ako profilovanie. Malé podniky do 50 zamestnancov môžu používať štandardizované šablóny z webpomoc namiesto komplexných auditov. Pre webstránky na WordPress s viaczjazyčnou podporou WPML platí, že cookie bannery musia mať tlačidlá "Akceptovať všetky" a "Odmietnuť všetky" na rovnakej úrovni prominence, s možnosťou granularných nastavení cez "Spravovať preferencie".

Pre umelú inteligenciu a machine learning sa rozširuje použitie právneho základu "oprávnený záujem", ak je podložené DPIA (posúdenie vplyvu na ochranu údajov) a pravidelným prehodnocovaním. To je ideálne pre chatboty alebo automatizované reporty v BOZP (bezpečnosť a ochrana zdravia pri práci).

Sprísnené požiadavky na súhlasy a transparency

Súhlasy musia byť voľne odvolateľné jedným klikom, s povinným refreshom každých 12 mesiacov pre marketingové účely. Zákaz dark patterns – manipulácia používateľov cez dizajn – je prísne sankcionovaná. Vendor management sa posilňuje: zmluvy podľa čl. 28 GDPR vyžadujú audit rights, reporting incidentov do 24 hodín a definovanie subprocessingu. Pre slovenské s.r.o. to znamená revíziu zmlúv s hostingovými službami alebo nástrojmi na email marketing – bezpečné šablóny nájdete na webpomoc.

Pokuty zostávajú na úrovni až 4% ročného globálneho obratu alebo 20 miliónov eur, s možnosťou kumulácie za viacero porušení. V roku 2025 ÚOOÚ uložil sankcie e-shopom za neplatné súhlasy.

to do list gdpr

Komplexné povinnosti každého prevádzkovateľa

Každý prevádzkovateľ osobných údajov – od živností po stredné podniky – musí identifikovať všetky spracúvané údaje: meno, email, IP adresa, kamerové záznamy z BOZP. Evidencia spracúvania je povinná pre zamestnancov a zákazníkov; šablóny zahŕňajú stĺpce ako účel, právny základ, príjemcovia a lehota uchovávania. Podrobné návody na webpomoc.

Zmluvy so sprostredkovateľmi sú esenciálne pre nástroje ako Google Analytics (s anonymizáciou v GA4), remote prístupové softvéry alebo LMS platformy pre školenia. Musia obsahovať klauzuly o bezpečnosti, odpovedi na žiadosti subjektov a obmedzení prenosu mimo EÚ. Webpomoc ponúka pripravené zmluvy.

DPIA je povinné pre rizikové procesy: biometrické údaje v BOZP, AI profilovanie alebo veľké databázy zákazníkov. Ročné školenia personálu s testami znižujú riziko porušení. Privacy by design pre nové projekty zahŕňa pseudonymizáciu, šifrovanie HTTPS/TLS 1.3 a minimalizáciu dát.

Detailný ročný implementačný plán

Štvrťročný auditový cyklus

  • Q1 (január – marec): Testovanie cookie bannerov s Consent Mode v2 cez Google Tag Manager, logovanie súhlasov do server-side analytics ako Matomo. Aktualizácia privacy policy s odkazmi na zmluvy so sprostredkovateľmi.
  • Q2 (apríl – jún): Komplexný audit všetkých zmlúv podľa čl. 28 GDPR – checklist zahŕňa SCC (štandardné zmluvné doložky), DPA a breach notification. Pre BOZP: integrácia kamerových systémov s DPIA.
  • Q3 (júl – september): DPIA pre AI nástroje, Legitimate Interest Assessment (LIA) s 3-faktorovým modelom (očakávaný prospech, nutnosť, vplyv na práva subjektov). Testovanie DSAR workflow.
  • Q4 (október – december): Online školenia personálu, mock scenáre breachov, revízia ROPA a príprava na EDPB guidelines 2026-2027. Podpora cez webpomoc.


Automatizácia procesov pre SME

Consent Management Platformy (CMP) ako tie kompatibilné s WordPress automatizujú skenovanie cookies a generovanie reportov. Pre DSAR požiadavky slúžia workflow nástroje s API integráciou. ERP systémy s GDPR modulmi umožňujú automatické mazanie dát po lehote uchovávania. Pre multi-site weby: WPML + GDPR export v slovenčine a angličtine.

 Hĺbkový rozbor 7 princípov GDPR v praxi

  1. Zákonnosť, férovosť a transparentnosť: Spracovanie na jednom z 6 právnych základov (súhlas, zmluva, zákonná povinnosť, ochrana životných záujmov, verejný záujem, oprávnený záujem). Privacy notice musí byť stručné (max. 200 slov), viditeľné na každej podstránke.
  2. Obmedzenie účelu: Marketingové dáta nesmú slúžiť na HR účely. Príklad: BOZP záznamy len pre inšpekciu práce a súdy.
  3. Minimalizácia údajov: Zbierajte iba email namiesto telefónu a adresy. Na weboch preferujte first-party cookies.
  4. Presnosť údajov: Automatizovaný cleanup v CRM systémoch každých 6 mesiacov, s notifikáciou subjektov.
  5. Obmedzenie lehoty uchovávania: Zákazníci – 3 roky od posledného kontaktu; zamestnanci – 10 rokov po skončení zmluvy.
  6. Integrita a dôvernosť: Multi-factor autentifikácia (MFA), role-based access control, šifrovanie at-rest (AES pre databázy). Reporting breachov do 72 hodín na ÚOOÚ.
  7. Zodpovednosť: Dokumentujte rozhodnutia (decisions trail), vymeňte DPO pre väčšie SME. Šablóny na webpomoc.


Vendor a subdodávateľský reťazec: Riziká a stratégie

Prevádzkovatelia zodpovedajú za celý dodávateľský chain – od hostingu cez CDN po analytics. V 2026 vyžadujú aktualizované SCC po Schrems II rozhodnutí, vrátane Transfer Impact Assessment (TIA) pre transfery do USA. Príklad zmluvy pre remote tools definuje EU hosting, subprocessing limity a audit práva. Webpomoc poskytuje checklists.

Štatistiky ukazujú, že 40% pokút pramení z vendor failures. Riešenie: Ročný vendor audit cez 20-otázokový questionaire o security, compliance a incident history.

Práva dotknutých osôb: Podrobný návod

  • Právo na prístup: Export údajov do CSV/JSON formátu do 30 dní.
  • Právo na opravu: Okamžitá aktualizácia bez poplatku.
  • Právo na vymazanie (right to be forgotten): Mazanie z primárnych systémov i backups do 90 dní.
  • Právo na prenosnosť: Štruktúrovaný formát ako XML/JSON.
  • Právo na námietku: Automatický opt-out pre profilovanie a marketing.
  • Právo na human review: Proti automatizovaným rozhodnutiam.

Pre weby: DSAR formulár s automated workflow a response templates. Podpora cez webpomoc.

Integrácia GDPR s BOZP, ESG a eIDAS 2.0

BOZP kamerové systémy vyžadujú informatívne tabule, 3-dňovú retenciu záznamov a DPIA. ESG/CSRD reporting od 2026 používa anonymizované dáta. eIDAS 2.0 zavádza digitálne podpisy pre zmluvy so sprostredkovateľmi. Pre s.r.o.: GDPR-compliant účtovníctvo s automatickým mazaním. Riešenia na webpomoc.

Reálne slovenské prípadové štúdie

E-shop v Bratislave: Pokuta za neplatné cookie súhlasy riešená CMP implementáciou. Klient webpomoc: Full compliance za týždeň, vrátane BOZP integrácie. Ďalší prípad: Stredný podnik s kamerami – DPIA zachránilo pred pokutou.

WordPress špecifické tipy pre GDPR

Pre weby Wordpress: Pluginy na CMP (Consent Management), GA4 anonymizácia cez server-side tagging. WPML kompatibilita: Preklady privacy policy. Divi themes: Child theme s privacy hooks. Tutoriály na webpomoc.

AI v GDPR: Opravnený záujem a DPIA

AI chatboty a profiling: LIA model váži benefity vs. práva. Príklad: ChatGPT integrácia vyžaduje anonymizáciu promptov. EDPB guidelines 2026 špecifikujú high-risk AI. 

Pokuty a tresty v SR: Štatistiky 2025-2026

ÚOOÚ: Najčastejšie porušenia – súhlasy (45%), vendor zmluvy (30%). Príklady: 50 000 € za dark patterns.

Tipy pre podniky v Bratislavskom kraji

Sledujte ÚOOÚ newslettery, lokálne semináre. Začnite auditom cez webpomoc. Compliance zvyšuje dôveru zákazníkov.

Budúcnosť GDPR: 2027 a ďalej

EDPB fokus na post-quantum encryption, AI act integrácia. Pre webdev: GDPR-ready themes a API.

Prečo používať 2FA pri prihlasovaní aj v roku 2026

Digitálna bezpečnosť v roku 2026 už nie je len príjemným doplnkom, ale nevyhnutnou súčasťou každého online biznisu – od živnostníkov cez e-shopy až po väčšie firmy. Jedným z najjednoduchších a zároveň najúčinnejších spôsobov ochrany je dvojfaktorová autentifikácia (2FA), teda prihlasovanie pomocou dvoch nezávislých krokov. Táto metóda je dôležitá na ochranu zákazníkov a zabezpečenie online účtov.

V článku si vysvetlíme, čo je 2FA, prečo je v roku 2026 veľmi užitočná, aké typy 2FA existujú, ako ju vnímať z hľadiska GDPR a bezpečnosti firmy a ako ju správne zaviesť vo firme alebo na vlastnej stránke. Je obzvlášť dôležitá pri platbách a ochrane osobných údajov zákazníkov.

Čo je dvojfaktorová autentifikácia

Dvojfaktorová autentifikácia (2FA) znamená, že pri prihlasovaní používateľ potvrdzuje svoju totožnosť dvoma rôznymi spôsobmi, nie len heslom. Okrem mena a hesla pridáte ďalší krok – napríklad jednorazový kód, overenie odtlačkom prsta alebo potvrdenie na telefóne. Tento spôsob je veľmi dôležitý najmä pre e-shopy s citlivými platbami.

Zvyčajne ide o kombináciu týchto troch typov faktorov:

  • niečo, čo viete (heslo, PIN),
  • niečo, čo máte (mobilný telefón, hardvérový kľúč, čipová karta),
  • niečo, čím ste (odtlačok prsta, rozpoznanie tváre).

Kým pri klasickom prihlasovaní stačí útočníkovi získať alebo uhádnuť heslo, pri 2FA musí prekonať aj druhý faktor viazaný na používateľa alebo jeho zariadenie. To výrazne zvyšuje bezpečnosť účtov.

Prečo heslo samo o sebe v roku 2026 nestačí

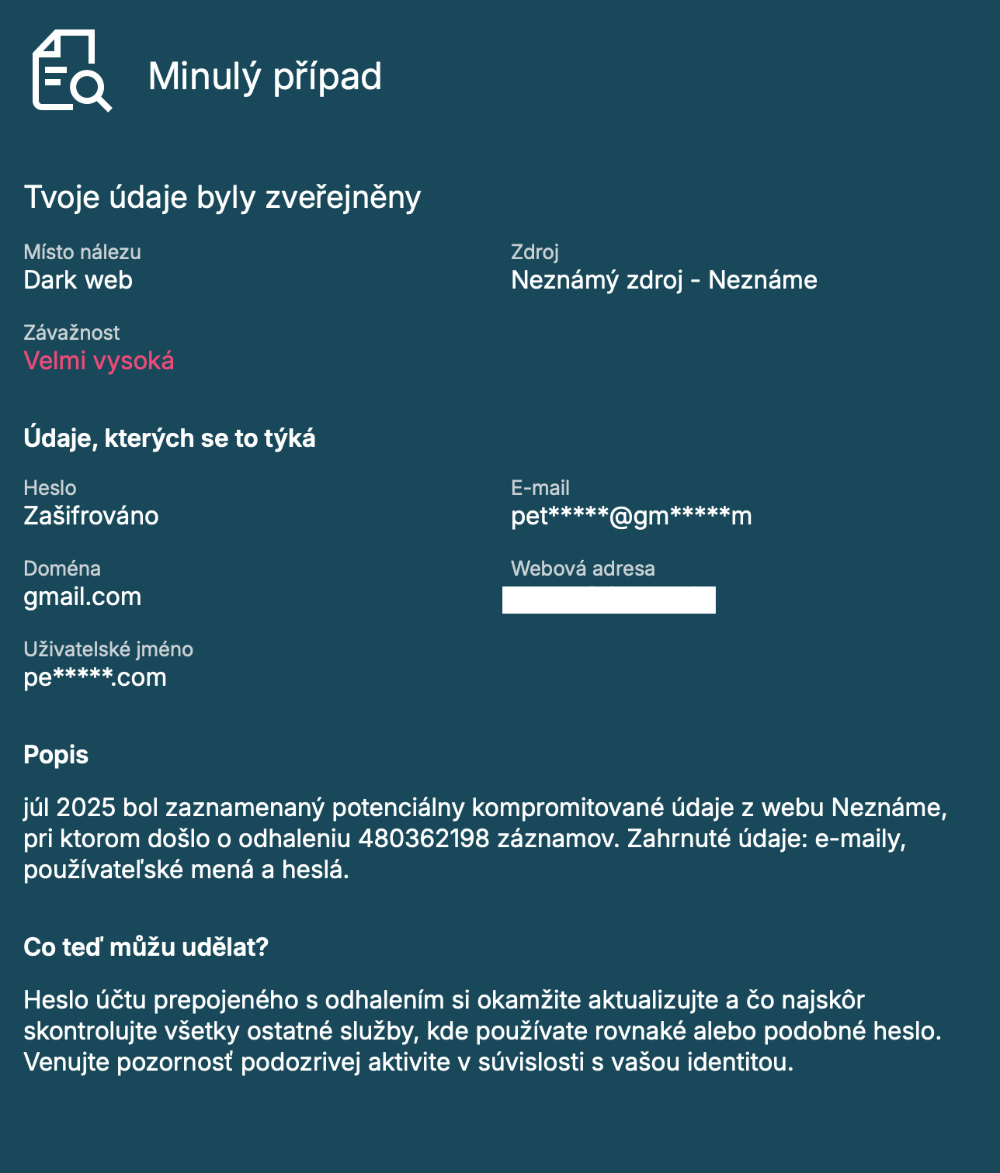
V posledných rokoch výrazne stúpol počet únikov dát aj phishingových útokov, zameraných na prihlasovacie údaje.

  • V roku 2024 unikli miliardy záznamov vrátane hesiel, kontaktov a ďalších údajov.
  • Phishingové útoky vzrástli a bezpečnostné firmy blokovali stovky miliónov pokusov o podvodné získanie údajov.

To znamená:

  • heslá ľudí pravdepodobne unikli aspoň z jednej služby,

Typy 2FA: od SMS po hardvérové kľúče

Nie všetky spôsoby dvojfaktorovej autentifikácie (2FA) sú rovnako bezpečné a pohodlné. Najčastejšie sa stretávame s týmito typmi:

  • SMS kód: Používateľ zadá heslo a dostane jednorazový kód cez SMS. Je to jednoduché, ale menej bezpečné kvôli možnému zachyteniu správy alebo SIM swap útokom.
  • Aplikačný kód (Authenticator app): Kód sa generuje v aplikácii ako Google Authenticator alebo Microsoft Authenticator. Kód sa často mení a neprechádza cez SMS, takže je bezpečnejší a funguje aj bez signálu.
  • Push notifikácia: Po zadaní hesla stačí potvrdiť prihlásenie v mobilnej aplikácii (napríklad kliknutím na „schváliť“). Je to pohodlné a znižuje riziko chýb pri zadávaní kódu.
  • Hardvérový bezpečnostný kľúč: Fyzické zariadenie ako YubiKey, ktoré sa pripojí cez USB alebo NFC a slúži ako druhý faktor. Je to veľmi bezpečné riešenie, vhodné najmä pre administrátorov alebo dôležité účty.
  • Biometria: Overenie pomocou odtlačku prsta alebo rozpoznania tváre, často v kombinácii s inými faktormi. Samotná biometria nie je 2FA, ale spolu s ďalším faktorom zvyšuje bezpečnosť aj pohodlie.

Pri výbere 2FA treba nájsť rovnováhu medzi ochranou a jednoduchosťou použitia – napríklad administrátor môže používať hardvérový kľúč, zatiaľ čo bežný zamestnanec aplikačný kód alebo push notifikáciu. Rôzne typy 2FA sú dôležité pri platbách, e-shopoch, prístupe k digitálnemu obsahu či ochrane osobných údajov. Napríklad pri internetbankingu je aplikácia alebo push notifikácia nevyhnutná na zabezpečenie transakcií pred zneužitím.

Výhody 2FA pre bežných používateľov

Aj mimo práce 2FA prináša používateľom tieto výhody:

  • Ochrana pred zneužitím hesla: Ak útočník získal heslo napríklad phishingom alebo únikom dát, bez druhého faktora sa do účtu nedostane.
  • Zníženie rizika krádeže identity: Útočník bez prístupu k vášmu e-mailu, sociálnym sieťam alebo cloudovému úložisku sa nemôže vydávať za vás.
  • Ochrana osobných a finančných údajov: 2FA je dnes štandard pri internetbankingu, platobných kartách a citlivých službách kvôli častým útokom na tieto účty.

Príklad: ak niekto pozná vaše heslo k e-mailu, bez 2FA sa síce môže prihlásiť, ale nemôže si napríklad zmeniť heslá v iných službách. S 2FA mu totiž chýba druhý krok – napríklad kód z aplikácie – takže väčšinou neuspeje.

Výhody 2FA pre firmy a organizácie

Vo firmách je 2FA dôležité rozhodnutie, ktoré pomáha znižovať riziká a chrániť podnikanie.

  • Ochrana interných systémov a dát
  • Únik dokumentov, databáz zákazníkov alebo prístupov do cloudových služieb môže spôsobiť finančné aj reputačné škody. 2FA výrazne znižuje šancu, že útočník získa prístup len cez ukradnuté heslo.
  • Zníženie rizika ransomvéru a bezpečnostných incidentov
  • Útočníci často získavajú prístup cez kompromitované účty (napríklad VPN, RDP alebo cloudové účty). 2FA pridáva ďalšiu ochranu, ktorá mnohých útočníkov odradí alebo spomalí.
  • Lepšie splnenie požiadaviek GDPR a bezpečnostných štandardov
  • Podľa GDPR sa očakáva primeraná úroveň technických a organizačných opatrení, vrátane kontroly prístupu k osobným údajom. Dvojfaktorové prihlasovanie je príkladom opatrenia, ktoré ukazuje, že firma robí všetko rozumne možné na ochranu dát.

Pre firmy v regulovaných oblastiach podľa NIS2 alebo ISO 27001 je 2FA štandardnou požiadavkou pri prístupe do dôležitých systémov a aplikácií.

Porovnanie 2FA a správcu hesiel

2FA a GDPR: primerané bezpečnostné opatrenie

GDPR nevyžaduje výslovne „mať 2FA“, ale požaduje primerané technické a organizačné opatrenia na ochranu osobných údajov. Pri hodnotení vhodnosti sa berú do úvahy druh údajov, rozsah spracovania, riziká pre práva ľudí a aktuálna technológia.

V roku 2026 je dvojfaktorová autentifikácia bežne dostupná, lacná a jednoduchá na použitie.

Pre systémy so spracovaním:

  • väčšieho množstva osobných údajov,
  • citlivých informácií (napríklad zdravotné údaje),
  • údajov o klientoch, zamestnancoch alebo obchodných partneroch,

je ťažké obhájiť neprítomnosť 2FA pri prihlasovaní administrátorov alebo oprávnených používateľov.

Pri hodnotení rizík (napríklad podľa ISO 27001 alebo interného hodnotenia) sa často odporúča používať 2FA na zníženie pravdepodobnosti neoprávneného prístupu.

Najčastejšie obavy z 2FA a ako na ne odpovedať

Pri zavádzaní 2FA vo firmách sa často opakujú rovnaké obavy používateľov.

  • „Je to zložité a spomaľuje ma to pri prihlasovaní.“
  • Moderné riešenia (push notifikácie, biometria) predlžujú prihlasovanie len o pár sekúnd, nie minút. Riziko zneužitia účtu je však oveľa väčšie ako táto malá strata času.
  • „Čo keď stratím mobil alebo ho nemám pri sebe?“
  • Dôveryhodné služby umožňujú obnoviť prístup cez záložné kódy, e‑mail administrátora alebo druhý 2FA spôsob (napríklad hardvérový kľúč). Dôležité je mať nastavený proces obnovy a používateľov o ňom vopred informovať.
  • „Zamestnanci to nebudú chcieť používať.“
  • Dôležitá je komunikácia – vysvetlite, že ide o ochranu firmy aj ich osobných údajov, ukážte príklady útokov a vyberte čo najjednoduchšiu formu 2FA.

Ak firma dobre vysvetlí pravidlá a nastaví jednoduchý postup obnovy prístupu, používanie 2FA sa rýchlo stane bežnou súčasťou práce.

Kde určite zapnúť 2FA

V roku 2026 by 2FA nemalo byť výnimkou, ale štandardom aspoň pre dôležité účty a služby.

  • Firemný e‑mail (Google Workspace, Microsoft 365 a podobne)
  • E‑mail často slúži ako „hlavný kľúč“ ku všetkým ostatným účtom, pretože cez neho sa menia heslá. Preto je tu 2FA veľmi dôležité.
  • Administrátorské účty na webových stránkach (WordPress, LMS, e‑shop)
  • Zneužitie admin účtu môže viesť k úniku dát, vírusom na webe alebo poškodeniu dobrého mena firmy. Preto by mali mať administrátori a editori vždy zapnuté 2FA.
  • Prístup do cloudu a úložísk (OneDrive, Google Drive, Dropbox)
  • Tam sa často nachádzajú zmluvy, osobné údaje či interné dokumenty.
  • VPN, vzdialený prístup a citlivé systémy
  • Pri prístupe zvonku môže napadnutý účet umožniť útočníkovi vstup do firemnej siete.
  • Internetbanking, finančné a účtovné systémy
  • Banka už štandardne používa 2FA, ale často zabúdame na fakturačné systémy, ERP alebo aplikácie na správu financií. To platí hlavne pri platbách kartou alebo prevodom.

Ak firma začne postupne – najprv u najd

Ako zaviesť 2FA vo firme krok za krokom

Zavedenie 2FA by ste mali vnímať ako malý projekt, nie len ako technickú zmenu v nastaveniach.

  1. Analýza: Zistite, ktoré systémy sú najdôležitejšie.
  2. Určte účty a aplikácie, kde by prípadné napadnutie malo veľký dopad – napríklad e‑mail, CRM, účtovníctvo, weby alebo cloud.
  3. Vyberte vhodný spôsob 2FA.
  4. Pre bežných používateľov stačí kód z aplikácie alebo push notifikácia, pre administrátorov zvážte použitie hardvérového kľúča.
  5. Pilotná fáza
  6. Začnite s vedením, IT oddelením a pár dôležitými používateľmi. Otestujte nastavenia, proces obnovy prístupu a jednoduché návody.
  7. Interná komunikácia a školenie
  8. Jednoducho vysvetlite, prečo zavádzate 2FA, čo to firme prinesie a čo od toho môžu používatelia očakávať. Ukážte obrázky, krátke návody alebo videá.
  9. Povinné zapnutie pre vybrané účty
  10. Po pilotnej fáze stanovte dátum, od ktorého bude 2FA povinná pre vybrané účty (napríklad všetky Microsoft 365 účty alebo všetci administrátori vo WordPresse).
  11. Priebežná kontrola a podpora
  12. Sledujte, či všetci používatelia naozaj používajú 2FA a pomáhajte pri strate mobilu alebo zmene telefónu.

Tento postup pomáha znížiť odpor k zmene, zároveň zabezpečiť bezpečnosť a reálne znížiť riziko útokov.

2FA v roku 2026: nový štandard bezpečného prihlasovania

V čase rastúcich kybernetických útokov, veľkých únikov dát a prísnych pravidiel na ochranu osobných údajov je dvojfaktorová autentifikácia dnes základom bezpečnosti, nie len extra ochranou. Pre bežného používateľa znamená 2FA pár sekúnd navyše pri prihlasovaní, ale výrazne znižuje riziko zneužitia účtu. Pre firmy je to jedno z najefektívnejších a pritom lacných opatrení na ochranu dát, dobrého mena aj splnenie zákonných požiadaviek vrátane tých stanovených v

Často kladené otázky

Čo je to dvojfaktorová autentifikácia (2FA) a prečo je dôležitá?

Dvojfaktorová autentifikácia (2FA) je proces prihlasovania, ktorý vyžaduje dva nezávislé kroky overenia identity používateľa. Je dôležitá, pretože výrazne zvyšuje bezpečnosť účtov tým, že chráni pred únikom dát, phishingovými útokmi a zneužitím hesiel.

Aké sú najbežnejšie typy 2FA používané v roku 2026?

Medzi najbežnejšie typy 2FA patria SMS kódy, aplikácie generujúce kódy (napr. Google Authenticator), push notifikácie, hardvérové bezpečnostné kľúče ako YubiKey (USB/NFC) a biometrické metódy ako odtlačok prsta alebo rozpoznanie tváre.

Prečo už heslo samo o sebe v roku 2026 nestačí na zabezpečenie účtov?

Heslá sú čoraz viac ohrozené kvôli rastúcim únikom dát, phishingovým kampaniam, recyklácii hesiel a automatizovaným nástrojom ako credential stuffing. Preto je potrebné používať 2FA na zvýšenie ochrany osobných a firemných údajov.

Aké výhody prináša 2FA bežným používateľom aj firmám?

Pre bežných používateľov 2FA znižuje riziko krádeže identity, chráni osobné a finančné údaje a zabraňuje zneužitiu hesla. Firmám pomáha chrániť interné systémy a dáta, znižuje riziko ransomvéru a bezpečnostných incidentov a zároveň pomáha plniť požiadavky GDPR a iných štandardov.

Ako by mala prebiehať implementácia 2FA vo firme?

Implementácia 2FA vo firme by mala začať analýzou kritických systémov a identifikáciou účtov s najväčším dopadom. Následne sa vyberie vhodná forma 2FA (aplikačný kód, push notifikácia, hardvérový kľúč), spustí pilotná fáza s vedením a kľúčovými používateľmi, zabezpečí interná komunikácia a školenie, povinné zapnutie pre vybrané účty a priebežná kontrola s podporou používateľov.

Aké sú najčastejšie námietky voči 2FA a ako ich riešiť?

Najčastejšie námietky zahŕňajú obavy zo zdržania pri prihlasovaní alebo komplikovanosti používania. Riešenia zahŕňajú použitie push notifikácií alebo biometrie, ktoré predĺžia prihlásenie len o niekoľko sekúnd. V prípade problémov s prístupom sa využívajú záložné kódy, e-mail administrátora alebo druhý 2FA faktor. Kľúčová je tiež dôkladná komunikácia pri zavádzaní 2FA vo firme.

Recenzia aplikácie Omniac: Exposing Data Leaks 2026

Omniac je mobilná aplikácia vyvinutá nemeckou firmou Schwarz Cyber Technologies GmbH, ktorá monitoruje úniky osobných dát v internete, deep webe a darknete. Monitoruje vyše 35 typov údajov vrátane e-mailov, telefónnych čísel, platobných informácií a adries, s cieľom chrániť používateľov pred krádežou identity. Ako konzultant v oblasti GDPR oceňujem jej zameranie na ochranu dát, najmä v kontexte častých únikov v EÚ.

omniac4

Hlavné funkcie

Aplikácia skenuje darknet, deep web a bežný internet nonstop a upozorňuje na riziká cez push notifikácie alebo e-maily. Používatelia môžu sledovať až 10 hodnôt pre 35+ typov dát, ako sú IBAN, čísla kariet, sociálne siete či osobné identifikačné údaje. Poskytuje bezpečnostný status, hodnotenie kritickosti úniku a praktické rady, ako zmeniť heslá alebo aktivovať 2FA.

  • Monitorovanie 35+ typov dát vrátane e-mailov, telefónov, adries a platobných údajov.
  • Okamžité upozornenia s krokmi na ochranu (napr. zmena hesla, kontakt s bankou).
  • Bezpečnostný skóre na základe otvorených únikov a slabých miest.
  • Podpora pre ochranu rodinných údajov cez školské alebo klubové účty.

Inštalácia a používanie

Inštalácia je bezplatná na Google Play (Android) a App Store (iOS 17+), s predplatným po registrácii. Proces: vytvorte účet, overte e-mail/SMS, zadajte dáta na sledovanie (hashed a šifrované), vyberte plán (€0.99-2.99/mesiac alebo €9.99-23.99/rok). Prvý sken trvá pod 15 sekúnd; rozhranie je intuitívne v nemčine, angličtine, slovenčine a ďalších jazykoch.

Aplikácia je dostupná v 15 krajinách vrátane Slovenska, čo ju robí relevantnou pre lokálnych používateľov. Zadávanie dát je podrobné, ale umožňuje viac e-mailov či telefónov.

omniac2

GDPR súlad a bezpečnosť

Vyvinutá v Nemecku na nemeckých serveroch, plne GDPR-kompatibilná s end-to-end šifrovaním. Dáta sa hashujú pred odoslaním k partnerovi Constella Intelligence (USA, s EU Standard Contractual Clauses). Používateľ má plnú kontrolu, dáta sa mažú po 30 dňoch od zrušenia predplatného.

  • Žiadne ukladanie klartext dát, len hashed/masked verzie.
  • Overenie identity cez SMS/e-mail pre citlivé údaje.
  • Prísne pravidlá pre subdodávateľov (Schwarz IT KG, Widas ID GmbH).

V kontexte slovenského trhu, kde GDPR pokuty dosahujú milióny, je tento prístup výhodou pre firmy ako Webpomoc s.r.o.

Používateľské recenzie

Hodnotenie 3.3/5 na App Store (53 recenzií), menej na Google Play (1K+ stiahnutí). Pozitíva: rýchly sken, objavené úniky (napr. Facebook hack), jasné inštrukcie, nemecká kvalita.

Negatíva: chyby pri platbách ("operation failed"), zlomené funkcie na začiatku. Aktualizácie vyriešili mnohé bugy (verzia 1.2.2).

Platforma

Hodnotenie

Počet recenzií

Časté sťažnosti

App Store

3.3/5

53

Platby nefungujú 

Google Play

N/A

1K+ stiahnutí

Menej recenzií 

Porovnanie s konkurenciou

Na rozdiel od Have I Been Pwned (bezplatné, len e-maily), Omniac pokrýva 35+ typov dát vrátane darknetu. Vs. Avast BreachGuard alebo Norton: lacnejšie (€0.99 promo), viac dátových typov, ale menej známe. Pre Slovákov lepšie ako globálne služby bez GDPR focusu.

  • Lacnejšie ako Norton (od €4.99/mes.).
  • Viac dát ako HIBP (35+ vs. hlavne e-maily).

omniac1

Osobná skúsenosť

Ako používateľ z Bratislavy som otestoval Omniac na svojich e-mailoch a telefóne. Objavil 3 dôležité úniky z minulých breachov (vrátane Facebooku), s radami na reset hesiel. Rýchle, užitočné pre GDPR compliance v mojej firme. Pre iOS vývojárov: kompatibilné s Xcode workflow.

Cena a hodnotnosť

Predplatné: €0.99/mes. (promo) alebo €9.99/rok, štandard €2.99/mes./€23.99/rok. Hodnotné oproti stratám z identity theft (finančné straty, zlé skóre). Zrušenie cez App Store/Google, bez skrytých poplatkov.

Záver a odporúčanie

Omniac je solídny nástroj pre ochranu dát v ére častých únikov, ideálny pre podnikateľov v SK. Odporúčam pre GDPR-sensitive firmy, napriek drobným bugom. Skúste free trial a monitorujte dáta proaktívne.

Hlavné zmeny v zákone o ochrane osobných údajov od roku 2026

Od 1. januára 2026 by mal platiť nový zákon o ochrane osobných údajov (návrhy LP/2025/305 a LP/2025/306 sú momentálne v legislatíve), ktorý prinesie veľké zmeny pre verejný aj súkromný sektor. Reforma reaguje na technologický vývoj, rastúci význam dát v ekonomike a potrebu zosúladiť slovenské zákony s európskymi pravidlami. Tento nový zákon o ochrane osobných údajov 2026 bude hlavný dokument na Slovensku v tejto oblasti.

Prečo sa mení zákon

Doterajší zákon č. 18/2018 Z. z. bol často nejasný a opakoval pravidlá GDPR, čo spôsobovalo problémy pri jeho používaní. Nový zákon preto vychádza z toho, že GDPR platí priamo a samostatne, a slovenské pravidlá len dopĺňajú tie oblasti, ktoré EÚ necháva na národnú úpravu. Cieľom zmien je lepšie pochopenie a efektívnejšia ochrana osobných údajov.

Z pôvodného zákona sa odstránia duplicity, systém bude prehľadnejší a organizácie budú mať väčšiu právnu istotu pri spracovaní údajov.

1. Nový prístup k GDPR

Najväčšou zmenou je, že GDPR bude mať plnú právnu silu bez toho, aby ho Slovensko prevádzalo do svojho zákona. Slovensko nastaví len doplnkové pravidlá. Tento prístup pomôže:

  • lepšie sa orientovať v pravidlách,
  • znižiť administratívnu záťaž,
  • zjednotiť postupy so štátmi EÚ.

Súčasťou bude aj nový zákon na ochranu údajov v trestnom práve podľa smernice (EÚ) 2016/680.

2. Ochrana citlivých údajov

Bude prísnejšie pravidlá pre spracovanie citlivých údajov ako genetické, biometrické alebo zdravotné informácie. Tieto údaje sa budú môcť spracovávať iba v presne určených prípadoch podľa zákona alebo medzinárodnej zmluvy a s adekvátnymi bezpečnostnými opatreniami.

Zákaz zverejňovania rodného čísla bude novinkou – jeho použitie bude možné len keď je to nevyhnutné a so súhlasom osoby.

3. Jednoduchšie administratívne procesy

gdpr pocitac

Často kladené otázky

Čo prináša nový zákon o ochrane osobných údajov od roku 2026?

Nový zákon stavia na princípe priamej účinnosti a autonómie GDPR, odstraňuje duplicity, sprehľadňuje systém a zlepšuje právnu istotu. Uznáva plnú právnu silu GDPR a určuje doplňujúce národné pravidlá vrátane implementácie smernice (EÚ) 2016/680 pre trestné právo a činnosti orgánov presadzovania práva.

Aké zmeny sa očakávajú pre verejný aj súkromný sektor?

Zmeny zahŕňajú sprísnenie pravidiel pri spracúvaní osobitných kategórií údajov, zákaz zverejňovania rodného čísla s výnimkami, povinnosť revidovať rizikové profily spracúvania dát najmä pri AI a automatizovanom spracovaní, ako aj zavedenie nových mechanizmov zodpovednosti vrátane kódexov správania.

Ako sa posilnia právomoci Úradu na ochranu osobných údajov SR?

Úrad získa väčšiu nezávislosť, rozpočtovú samostatnosť a nové právomoci vrátane možnosti vykonávať kontroly priamo u spracovateľov, preverovať informačné systémy, požadovať predloženie softvérových riešení a vydávať záväzné metodické usmernenia pre orgány verejnej správy.

Čo znamená posilnenie princípu zodpovednosti (accountability) pre prevádzkovateľov?

Prevádzkovatelia budú musieť dodržiavať pravidlá GDPR a preukazovať interné procesy a technické opatrenia na ich uplatňovanie. Zavádzajú sa nové mechanizmy ako kódexy správania pripravené profesijnými združeniami a certifikačné schémy na overenie súladu s právnymi normami.

Aké povinnosti budú mať podnikatelia v súvislosti s novým zákonom?

Podnikatelia budú musieť prehodnotiť interné predpisy, zásady spracúvania osobných údajov a zmluvy so sprostredkovateľmi. Menšie podniky získajú metodickú podporu prostredníctvom školení a príručiek od úradu a odborníkov.

Ako by sa mali organizácie pripraviť na nadchádzajúce zmeny v ochrane osobných údajov?

Organizácie by mali začať s prípravami už teraz vrátane preverenia spracovateľských činností, aktualizácie dokumentácie, školenia zamestnancov, zabezpečenia interných systémov a konzultácie so špecialistami na ochranu osobných údajov.

Nový zákon o ochrane osobných údajov 2026: Ako sa pripraviť na zásadné zmeny pre malé a stredné firmy

Na Slovensku by mal v januári 2026 vstúpiť do platnosti nový zákon o ochrane osobných údajov podľa návrhov LP/2025/305 a LP/2025/306, ktoré sú momentálne v legislatívnom procese. Tento zákon aktualizuje súčasné pravidlá GDPR a prináša dôležité zmeny najmä pre malé a stredné firmy, ktoré tvoria základ ekonomiky.

Nový zákon sa zameriava na dve hlavné oblasti:

gdpr1

  1. Zákon o ochrane fyzických osôb pri spracovaní osobných údajov, ktorý sa bude týkať väčšiny spracovateľov dát okrem orgánov činných v trestnom konaní.
  2. Samostatný zákon upravujúci spracovanie osobných údajov v oblasti trestného práva, ktorý jasne oddelí pravidlá GDPR od tých pre políciu a bezpečnostné orgány.

Najdôležitejšie zmeny zahŕňajú:

  • Zúženie dôvodov na spracovanie osobných údajov podľa GDPR, čo znamená prísnejšie pravidlá pre firmy.
  • Odstránenie nadbytočných alebo duplicitných častí starého zákona, ktoré komplikovali dodržiavanie GDPR.
  • Zmeny v hodnotení dopadu na ochranu údajov (DPIA), najmä keď je spracovanie údajov zákonnou povinnosťou.
  • Zavedenie princípu „privacy by design“, teda ochrana údajov už pri plánovaní procesov a technických riešení.
  • Vyššia zodpovednosť prevádzkovateľov za transparentnosť, informovanie ľudí a získavanie jasných súhlasov. Zvýrazňuje sa právo na prístup k údajom a ich vymazanie.
  • Zjednodušenia pre malé a stredné podniky, napríklad menej administratívy pri evidencii spracovania a miernejšie požiadavky podľa rozsahu rizika.
  • Povinnosť firiem aktualizovať interné pravidlá, postupy a pravidelne školenia zamestnancov o GDPR vrátane technických opatrení ako šifrovanie či riadenie prístupu.
  • Prísnejšie sankcie za porušenie GDPR s možnými pokutami v miliónoch eur, čo zvyšuje finančné riziko nedodržania pravidiel.

Pre malé firmy to znamená potrebu systematického prístupu k ochrane osobných údajov, ale zároveň aj sľub zjednodušení a menšej byrokracie. 

Často kladené otázky

Čo prináša nový zákon o ochrane osobných údajov na Slovensku v roku 2026?

Nový zákon o ochrane osobných údajov (2026) na Slovensku, vychádzajúci z návrhov LP/2025/305 a LP/2025/306, aktualizuje legislatívu GDPR so zameraním na zabezpečenie ochrany osobných údajov a spracovanie v trestnom práve, pričom zohľadňuje moderné kybernetické hrozby a využívanie umelej inteligencie.

Aké sú hlavné oblasti úpravy nového zákona o ochrane osobných údajov?

Nový zákon sa zameriava na dve kľúčové oblasti: zabezpečenie ochrany osobných údajov a spracovanie osobných údajov v rámci trestného práva, čím zabezpečuje komplexnú právnu úpravu v súlade s európskymi štandardmi.

Ako nový zákon ovplyvní malé a stredné firmy?

Zákon prináša aktualizáciu legislatívy GDPR špeciálne prispôsobenú pre malé a stredné podniky, vrátane uľahčení v pravidlách spracovania údajov, aktualizácie interných zásad a postupov, čo im umožní jednoduchšie dodržiavať nové požiadavky ochrany osobných údajov.

Aké sú hlavné zmeny v pravidlách spracovania osobných údajov podľa nového zákona?

Medzi hlavné zmeny patria zúženie účelov spracúvania osobných údajov, odstránenie nadbytočných ustanovení, upravené pravidlá posudzovania vplyvu na ochranu osobných údajov a zavedenie princípu "privacy by design", ktorý kladie dôraz na ochranu súkromia už pri návrhu systémov.

Aká je zodpovednosť prevádzkovateľov údajov podľa novej legislatívy?

Prevádzkovatelia údajov nesú zvýšenú zodpovednosť za správne spracovanie osobných údajov vrátane implementácie bezpečnostných opatrení podľa princípu "privacy by design" a musia byť pripravení na prísnejšie sankcie za porušenia GDPR stanovené novým zákonom.

Ako nový zákon harmonizuje slovenskú legislatívu s európskymi smernicami?

Zákon zabezpečuje plnú harmonizáciu so smernicami EÚ tým, že aktualizuje pravidlá ochrany osobných údajov v súlade s najnovšími európskymi normami, pričom reflektuje aj aktuálne výzvy ako kybernetické hrozby a zneužívanie umelej inteligencie.

Ochrana pred požiarmi v roku 2026 pre vašu prevádzku

Ochrana pred požiarmi v roku 2026 na Slovensku nadobúda zásadne nový rámec, v ktorom sa snúbi modernizovaná legislatíva, digitalizácia a zvýšené environmentálne požiadavky. Tento článok podrobne analyzuje právne, technické, organizačné a spoločenské aspekty protipožiarnej ochrany pre rok 2026, vrátane noviniek a očakávaných trendov.​

Základy právneho rámca

Hlavným legislatívnym predpisom zostáva Zákon NR SR č. 314/2001 Z.z. o ochrane pred požiarmi, ktorý prešiel zásadnou novelizáciou v roku 2025. Novela reaguje na klimatické výzvy, urbanizačné zmeny a technologický pokrok. Upravuje povinnosti štátu, obcí, právnických aj fyzických osôb-podnikateľov s dôrazom na prevenciu, včasné odhalenie rizík a ekologickú udržateľnosť zásahov.​

Medzi nové ustanovenia patrí povinnosť pravidelnej digitalizácie požiarnej dokumentácie podľa §4 písm. f) a jej sprístupnenie prostredníctvom centrálneho informačného systému Ministerstva vnútra SR. Štát zároveň rozširuje právomoci Hasičského a záchranného zboru (HaZZ), ktorý preberá kontrolnú úlohu nad priemyselnými zónami a stavebnými projektmi so zvýšeným rizikom požiaru.​

Nové pravidlá pre podnikateľov a obce

Podľa zákona je každá právnická osoba povinná:

  • mať vypracovanú dokumentáciu ochrany pred požiarmi,
  • zabezpečiť pravidelné preventívne prehliadky,
  • ustanoviť technika požiarnej ochrany,
  • ako aj vykonávať cvičný požiarny poplach minimálne raz ročne.​

Fyzické osoby – podnikatelia musia mať zabezpečené základné prostriedky protipožiarnej ochrany a viesť záznamy o revíziách a údržbe zariadení. Z obcí sa stávajú aktívni partneri — musia spolufinancovať projekty protipožiarnej prevencie, viesť databázu rizikových objektov a aktualizovať plány zásahov HaZZ.

Protipožiarna technológia a inovácie

Rok 2026 prináša masívnu modernizáciu požiarnych systémov a architektonických štandardov. V novej európskej norme EN 13501-6 sú upravené požiadavky na odolnosť stavebných prvkov proti ohňu. V mestských oblastiach bude povinným prvkom inteligentný požiarny systém s priamym prepojením na hasičské dispečingy. Zariadenia využívajú internet vecí (IoT), termokamery a AI algoritmy, ktoré dokážu rozlíšiť dym, paru či prach a iniciovať poplach automaticky.​ Okrem toho sa zavádzajú protipožiarne opatrenia 2026, ktoré sa zameriavajú na ochranu lesov pred požiarmi, reguláciu spaľovania zbytkov po ťažbe a dôkladné pozorovanie a hliadkovanie lesov s cieľom včas identifikovať riziká.

Vzdelávanie a odborná príprava

Od roku 2026 sa zavádza jednotný systém odbornej prípravy technikov požiarnej ochrany, ktorý zahŕňa aj skúšky v digitálnom prostredí. Univerzity ako TU Zvolen vytvárajú študijné programy pre protipožiarnu bezpečnosť, ktoré spájajú klasické inžinierstvo s environmentálnymi vedami. Nový rámec kladie dôraz na schopnosti identifikovať riziká v smart budovách, zelených stavbách a infraštruktúrach využívajúcich alternatívne energie.​ Súčasne sa do vzdelávacích programov integruje aj tematika dobrovoľnej požiarnej ochrany SR, aby sa zvýšila angažovanosť jednotlivcov v miestnych komunitách.

Prevencia a environmentálny prístup

Rastúci počet suchých období a extrémnych teplôt zvýšil nebezpečenstvo lesných požiarov. Novela zákona zavádza povinnosť obhospodarovateľov lesa spracúvať protipožiarne mapy a zriaďovať ohniská zabezpečené proti šíreniu plameňa. V obciach s vysokým rizikom sa vyžaduje pravidelná hliadkovacia činnosť počas letných mesiacov. Zvýšený dôraz sa kladie aj na ochranu vodných zdrojov určených pre hasenie. Taktiež sa zavádzajú opatrenia na reguláciu spaľovania zbytkov po ťažbe s cieľom minimalizovať riziko vzniku požiarov v lesných oblastiach.

Reakcia priemyslu a verejnosti

Priemyselný sektor adaptuje požiadavky podľa nových európskych štandardov, pričom firmy priliehavo investujú do systémov detekcie a samočinného hasenia. Zvýšený dôraz na ESG normy znamená, že protipožiarna ochrana sa stáva aj súčasťou environmentálneho hodnotenia podnikov. Verejnosť prejavuje väčšiu angažovanosť — požiarna osveta v školách, komunitné cvičenia a dni otvorených dverí HaZZ smerujú k zvýšeniu bezpečnostného povedomia.​ Dobrovoľná požiarna ochrana SR zohráva kľúčovú úlohu pri organizovaní týchto aktivít a zabezpečuje školenia pre občanov o správnych postupoch v prípade požiaru.

opp

Digitalizácia a budúcnosť do roku 2030

Do roku 2030 sa dokončí digitalizácia systému monitorovania požiarov. Vláda SR prostredníctvom projektu FireNet buduje sieť senzorov a inteligentných kamier, ktoré v reálnom čase analyzujú teplotné a dymové údaje. Tieto informácie sa zdieľajú s dispečingom HaZZ a poskytujú údaje o stave budov, dopravných koridorov a lesných plôch.​

Ochrana pred požiarmi v roku 2026 prestane byť len otázkou fyzickej pripravenosti a stane sa komplexným, dátovo riadeným procesom založeným na spolupráci, vede a inováciách. Celý rámec je postavený na filozofii, že bezpečnosť, technológia a ekológia musia tvoriť jednotný systém.

Ovládacie prvky výpisu

51 položiek celkom